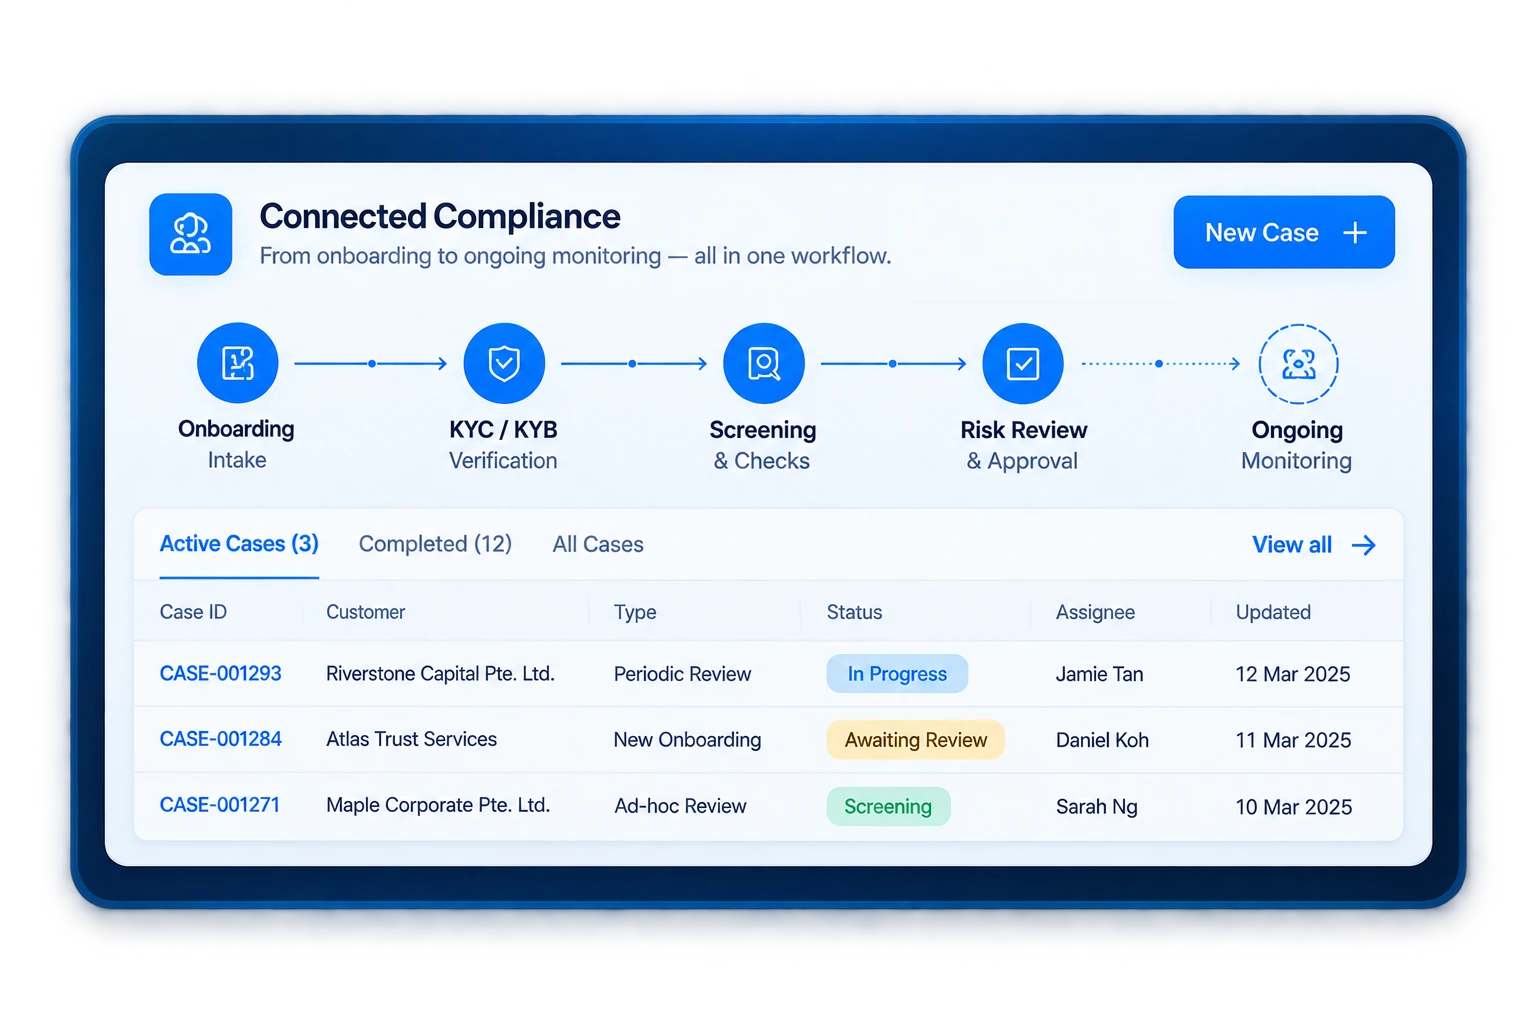
新加坡 CSP 合规远不止身份验证。ACRA 会审查注册 CSP 如何评估风险、验证客户、收集实益拥有人信息、维持内部控制,以及报告可疑交易。WIDTH 的设计重点是把这些运营步骤连接起来,而不是分散在多个工具中。
评估洗钱、扩散融资及恐怖主义融资风险。
验证客户身份,并在需要时进行强化审查。
收集并提供实益拥有人信息。
建立识别及报告可疑事项的流程。
维持政策、程序、控制、员工沟通及培训。
本页面面向需要管理不断增长企业客户组合的 CSP 团队,而不仅是一次性的身份验证。
WIDTH 将 KYC、KYB、筛查、风险审查及报告放在同一个连接式流程中,帮助新加坡 CSP 团队更清晰地管理客户生命周期。下方工作流展示运营模式,以及每一步如何形成可记录的客户结果。
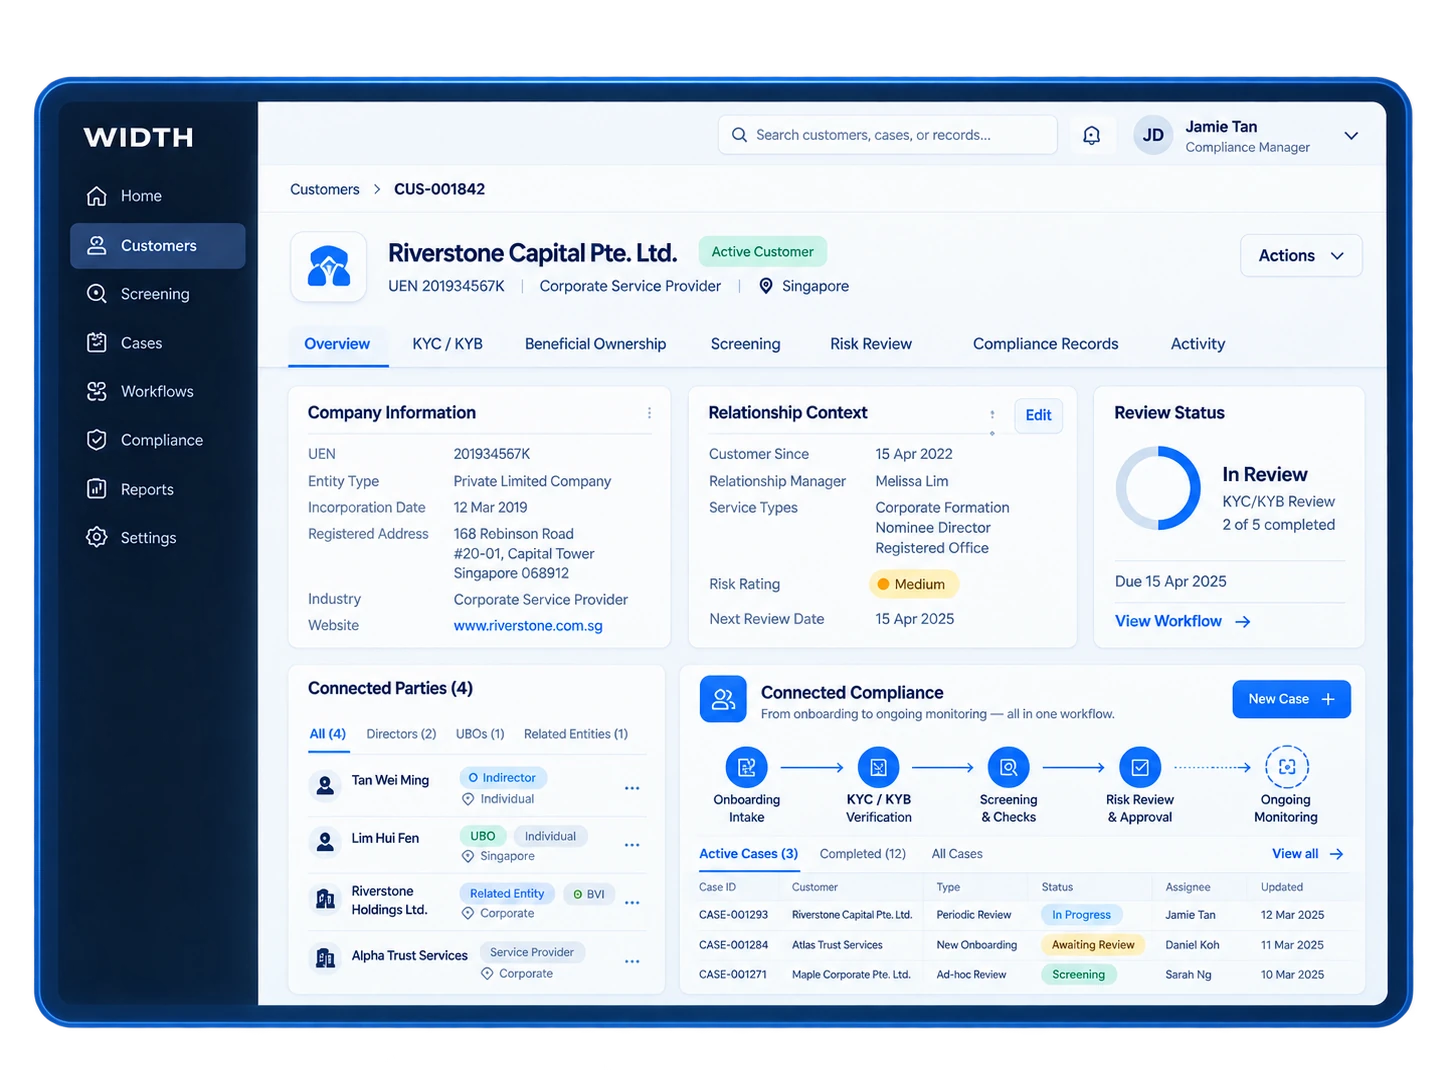
每个阶段都会形成结构化输出,让 CSP 从客户信息收集一路推进到决策,同时保留证据、责任归属及完整背景。
工作流应以清晰决策和可用记录结束。无论客户被接受、升级审查或拒绝,都应有对应证据支持,而不是事后重新拼凑。
WIDTH 帮助团队把审查历史和决策记录保留在同一个工作流环境中,减少截图、邮件审批和零散备注。
按能力查看工作流。每个部分都围绕 CSP 团队真正需要管理的工作,而不是简单堆砌功能。
把客户数据、企业信息、关联方、审查状态及后续活动统一保留在一份运营记录中。
将筛查结果直接纳入客户审查,而不是把警报留在独立工具中。这样审查人员能够同时看到客户、企业及所有权背景,从而作出更完整的判断。
潜在政治公众人物(PEP)关系可能需要进一步评估。WIDTH 帮助团队把筛查结果、客户背景、支持证据及审查决策连接在一起。
当审查人员能够看到个人或企业是谁、与客户的关系,以及对筛查结果采取了什么行动时,制裁筛查才更有价值。
当审查需要更多证据或升级处理时,可进入结构化案件工作流,同时保持客户关系、筛查历史、备注及决策轨迹完整连接。
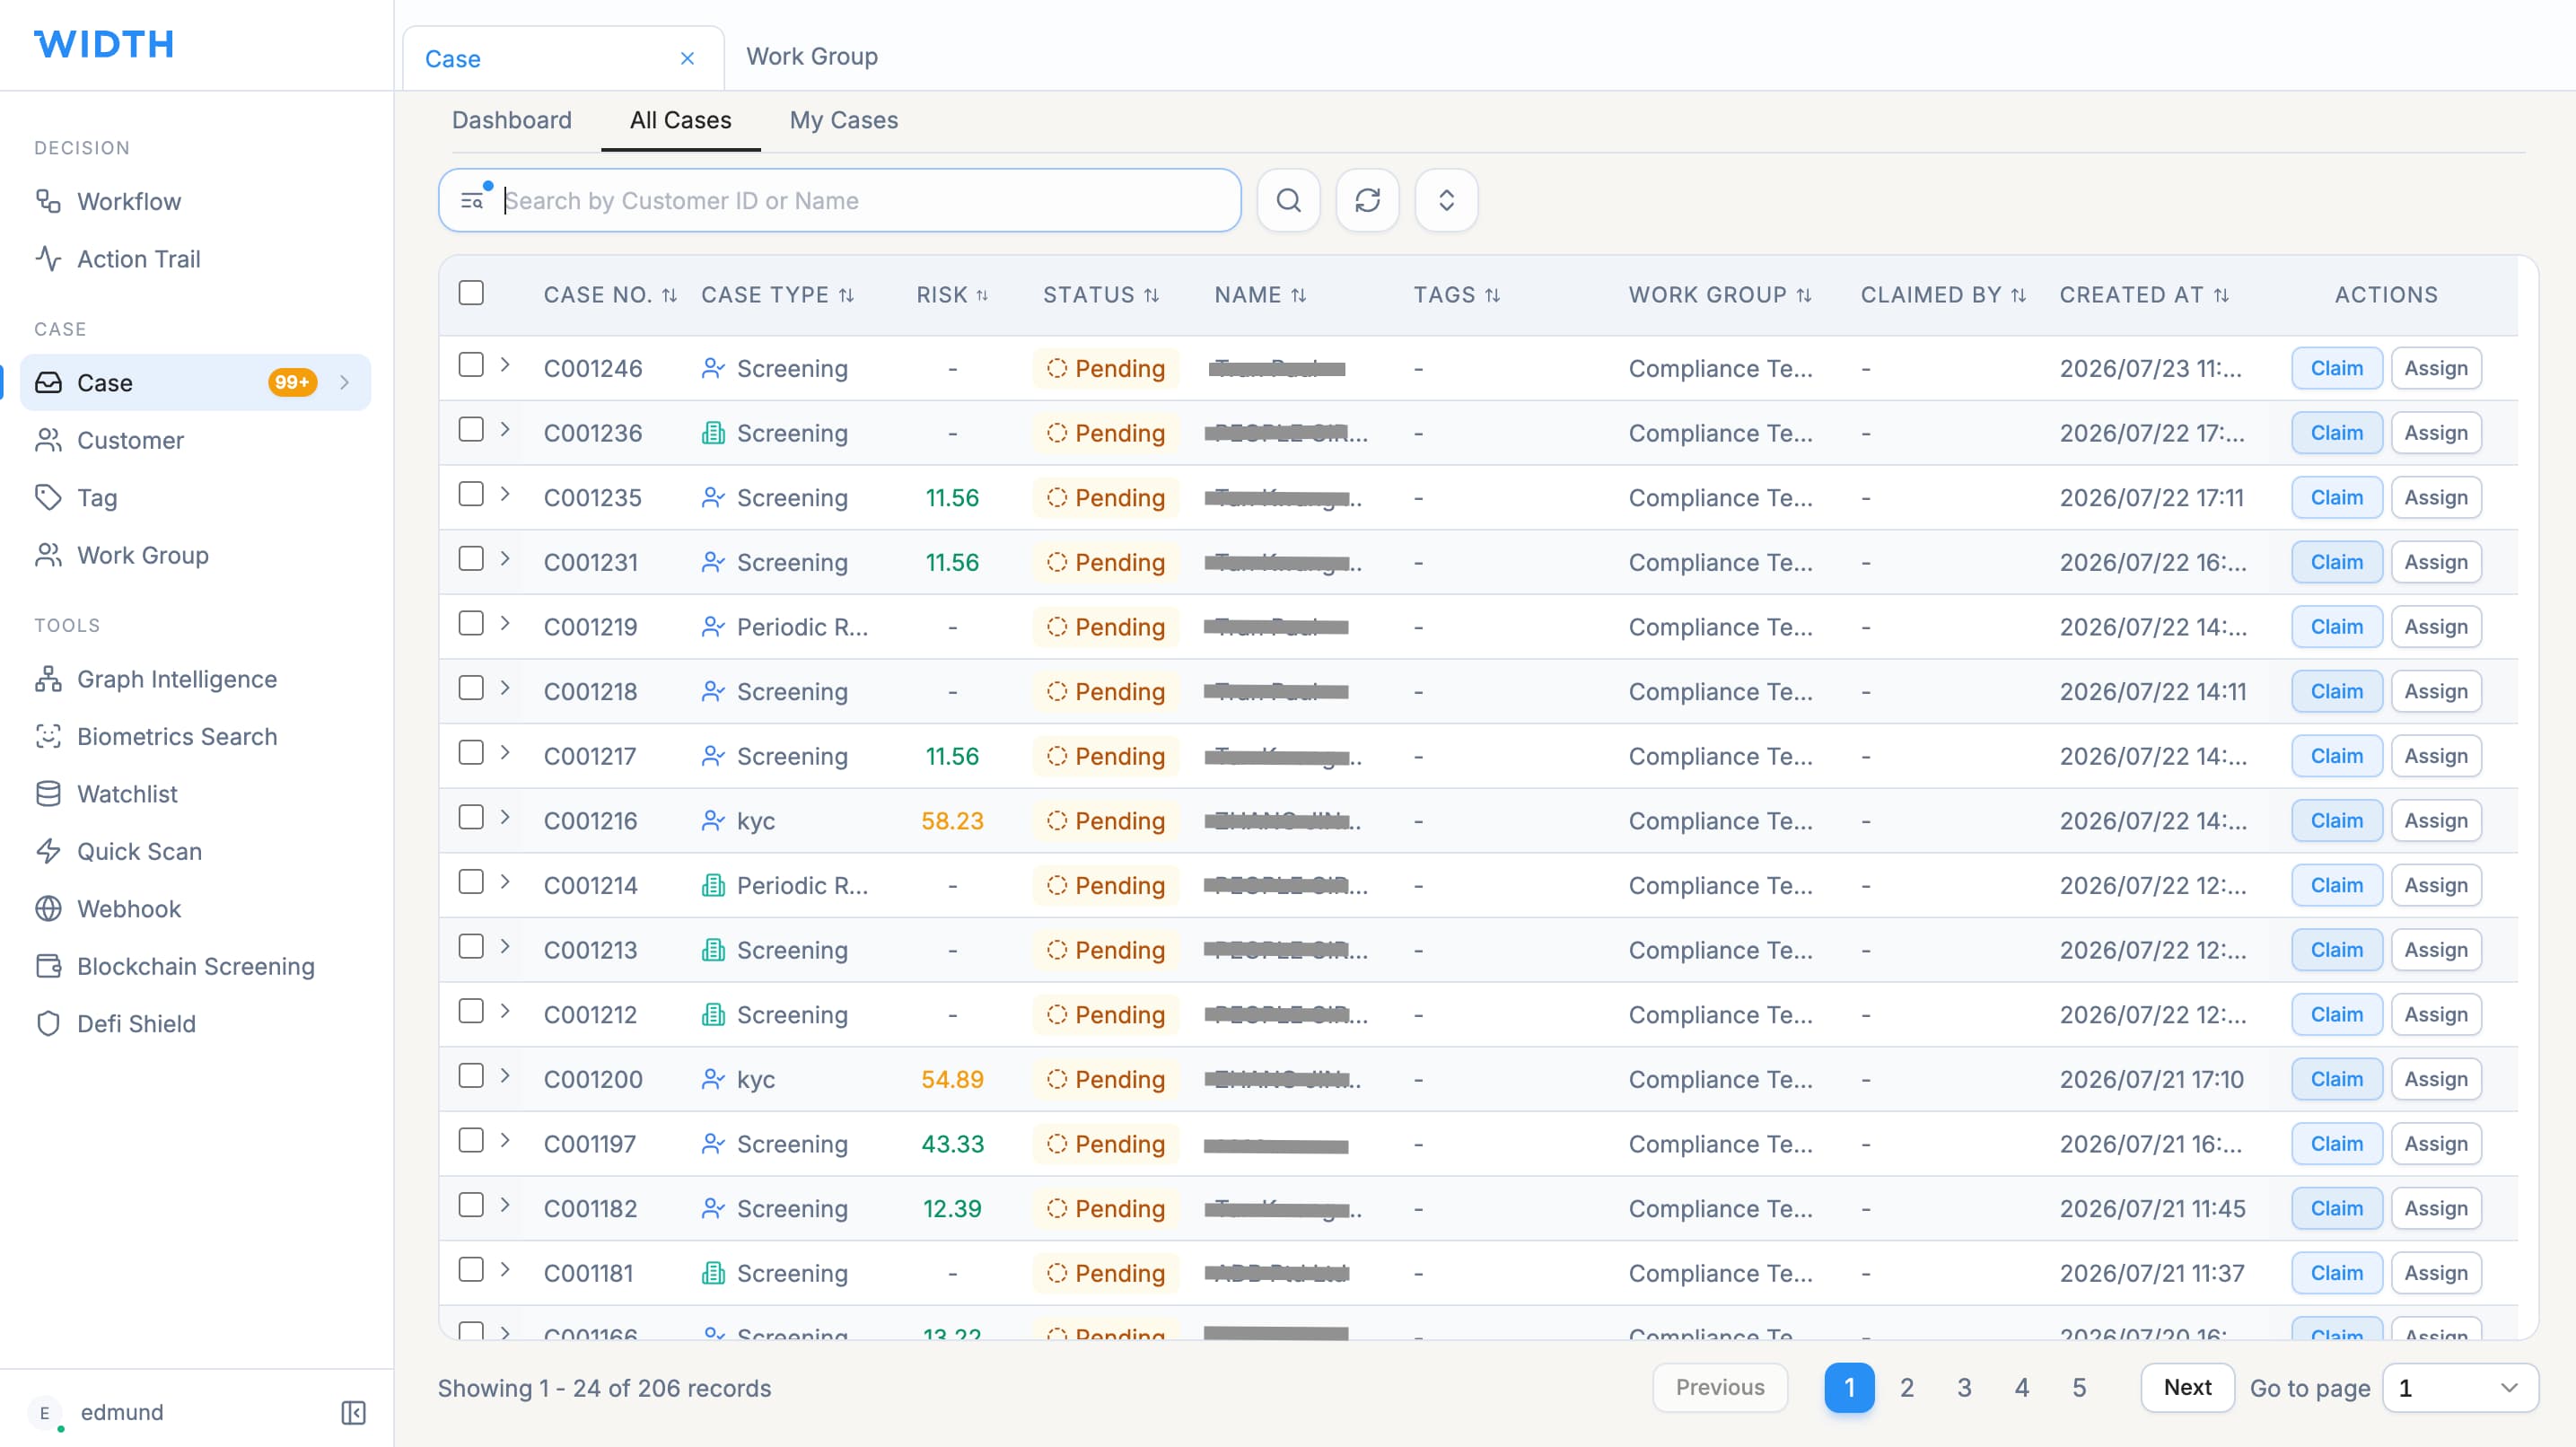
为合规团队提供可用于内部审查、客户接受及审计准备的结构化输出,而不是从截图和邮件中重新拼凑历史。
在准入、筛查、审查活动及案件处理过程中保留同一客户背景,无需在多个割裂系统之间重新拼接客户关系。
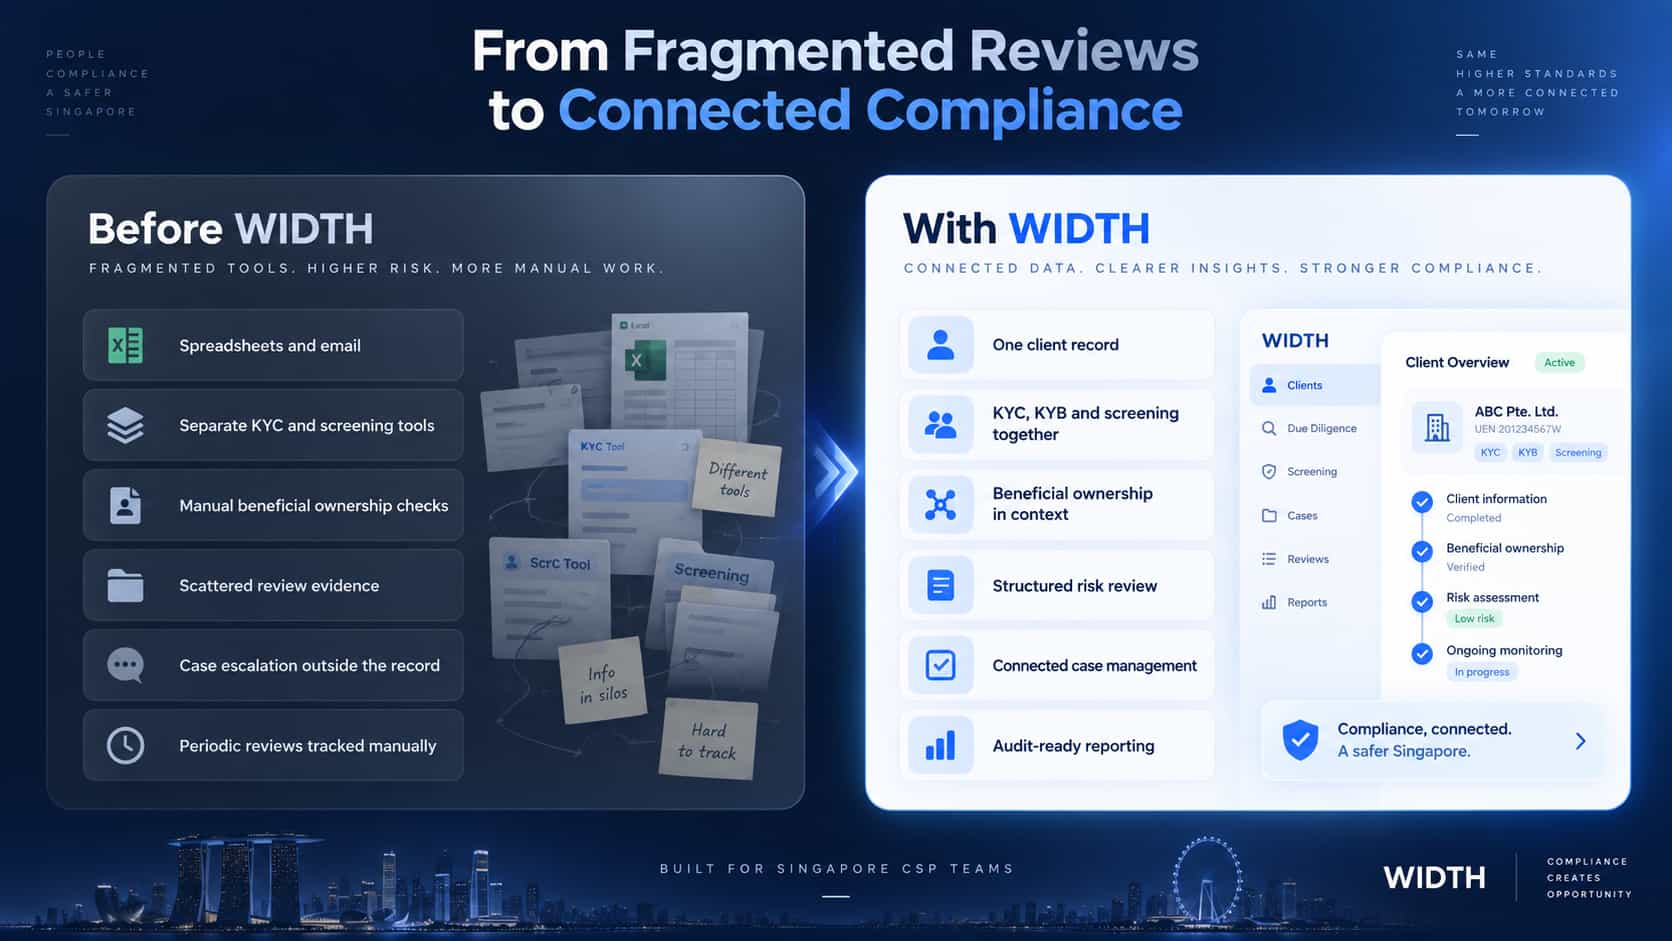
KYC 软件的商业价值不应只是多一个后台,而是减少团队完成并证明客户审查时需要切换的系统和手工交接。
客户获批并不代表 KYC 工作结束。CSP 仍需要有控制地重新审视客户关系、记录变化,并持续保留完整的审查历史。
未来复核时继续使用同一客户背景,而不是每次重新建立档案。
WIDTH 帮助连接客户记录、筛查背景、风险审查和案件历史,让后续复核可直接基于已有关系记录开始。
实用的 CSP KYC 工作流应以清晰的决策记录收尾,方便团队审查、批准并在之后快速调取。
将客户、企业、所有权、筛查和审查人员的观察整合为结构化记录,支持内部审查。
以清晰的内部记录保存客户结果、决策依据、批准责任及下一次复核安排。
本部分将官方要求与实际运营工作流分开说明。您可直接通过 ACRA 及 Singapore Statutes Online 链接查看原始资料。
《Corporate Service Providers Act 2024》要求注册 CSP 在提供企业服务前,以及其他规定或由风险触发的情况下执行客户尽职调查。法案对 CDD 的定义包括识别并验证客户及其代理人、识别并验证实益拥有人,以及了解业务关系的目的和预期性质。
ACRA 的合规审查框架会检查 CSP 如何收集实益拥有人信息,以及向 ACRA 提供这些信息的情况。CSP Act 对 CDD 的定义也包括识别每一位实益拥有人并验证其身份。
ACRA 的合规审查框架会检查洗钱、扩散融资及恐怖主义融资的风险评估方法。ACRA 的 CSP 指引也说明如何使用风险因素及基于风险执行强化 CDD。
ACRA 的审查框架包括 CSP 如何报告可疑交易。CSP Act 也要求遵守有关记录及报告涉嫌洗钱、扩散融资或恐怖主义融资交易的规定。
ACRA 会审查内部政策、程序和控制、相关要求如何传达给员工,以及员工培训的范围和频率。软件不能取代这些责任,但可以让运营流程更一致、更透明。
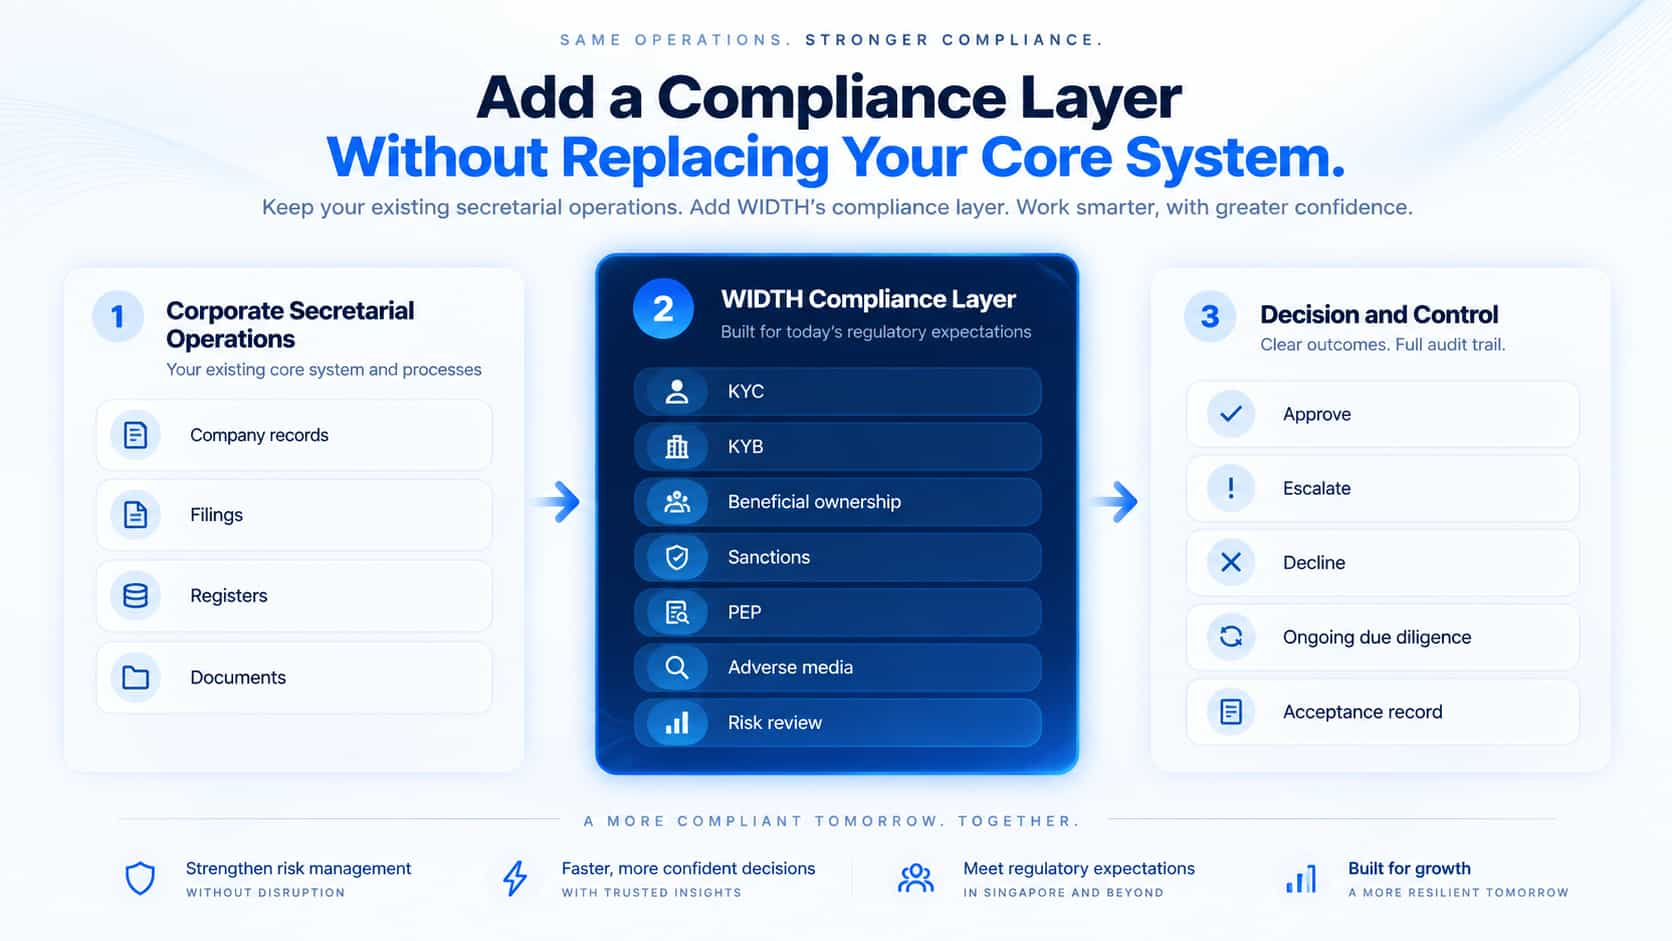
向我们展示您目前如何处理客户准入、实益拥有人、筛查、风险审查及案件升级。我们会把现有流程映射到 WIDTH,并展示哪些环节可以被连接。
选择 WIDTH 的核心价值并不是完成某一项检查,而是将 CSP 在整个客户生命周期中需要执行的工作连接起来。
为采购人员、合规团队及面对 ACRA 审查的运营人员提供清晰答案。

了解 WIDTH 如何支持新加坡 CSP 的 KYC、KYB、所有权审查、筛查、风险评估、案件管理及报告。