当资产从遭入侵的交易所钱包转出,第一笔转账只是起点。资金可能被拆分到多个地址、兑换为其他资产,再跨网络转移。等其中一部分进入另一家平台时,它与原始事件之间可能已隔着多笔交易。
2026 年 9 月 24 日的 Bitget 事件提出了一个实际问题:在资金跨链并改变资产形态后,平台还能识别下一笔入金的来源吗?
Bitget 最初公布的受影响资产约为 3.516 亿美元。9 月 25 日,在确认更多 Zcash 和 TRON 资产后,Bitget 将金额修订为约 3.875 亿美元。另一方面,WIDTH DART 以 9 月 24 日的价格计算,估计本文所分析转账路径的资产价值约为 3.578 亿美元。两组数字的统计范围不同,不能视为针对同一总额的相互矛盾估算。[1][2]
本文记录的是 DART 截至 2026 年 9 月 27 日 01:10 UTC 的分析。文中的地址、余额与资金流动比例均为当时的快照,并非实时状态。
Bitget 事件发生了什么?
Bitget 表示,其系统于 9 月 24 日 18:31 UTC 发现未经授权的转账。交易所随后暂停提现、识别并标记相关地址,并与安全公司及有关机构展开合作。Bitget 称,事件涉及部分热钱包和温钱包,冷钱包未受影响。交易所还表示,当时价值超过 4.64 亿美元 的用户保护基金将覆盖损失。[1]
此后,Bitget 表示漏洞已被识别并修复。修订后的 3.875 亿美元 估算反映了对事件期间转出资产更完整的分类,并不代表事件受控后又出现了新的未经授权转账。[2]
在其分析范围内,DART 重建了 20 笔未经授权的转账,并追踪资产在以太坊、其他 EVM 网络、TRON 和 XRP Ledger(XRPL)上的后续流动。分析重点是资金离开钱包后的路径:资产汇集于何处、通过什么渠道兑换,以及哪些地址可能对接收平台的风险审查有意义。
转账与兑换时间线
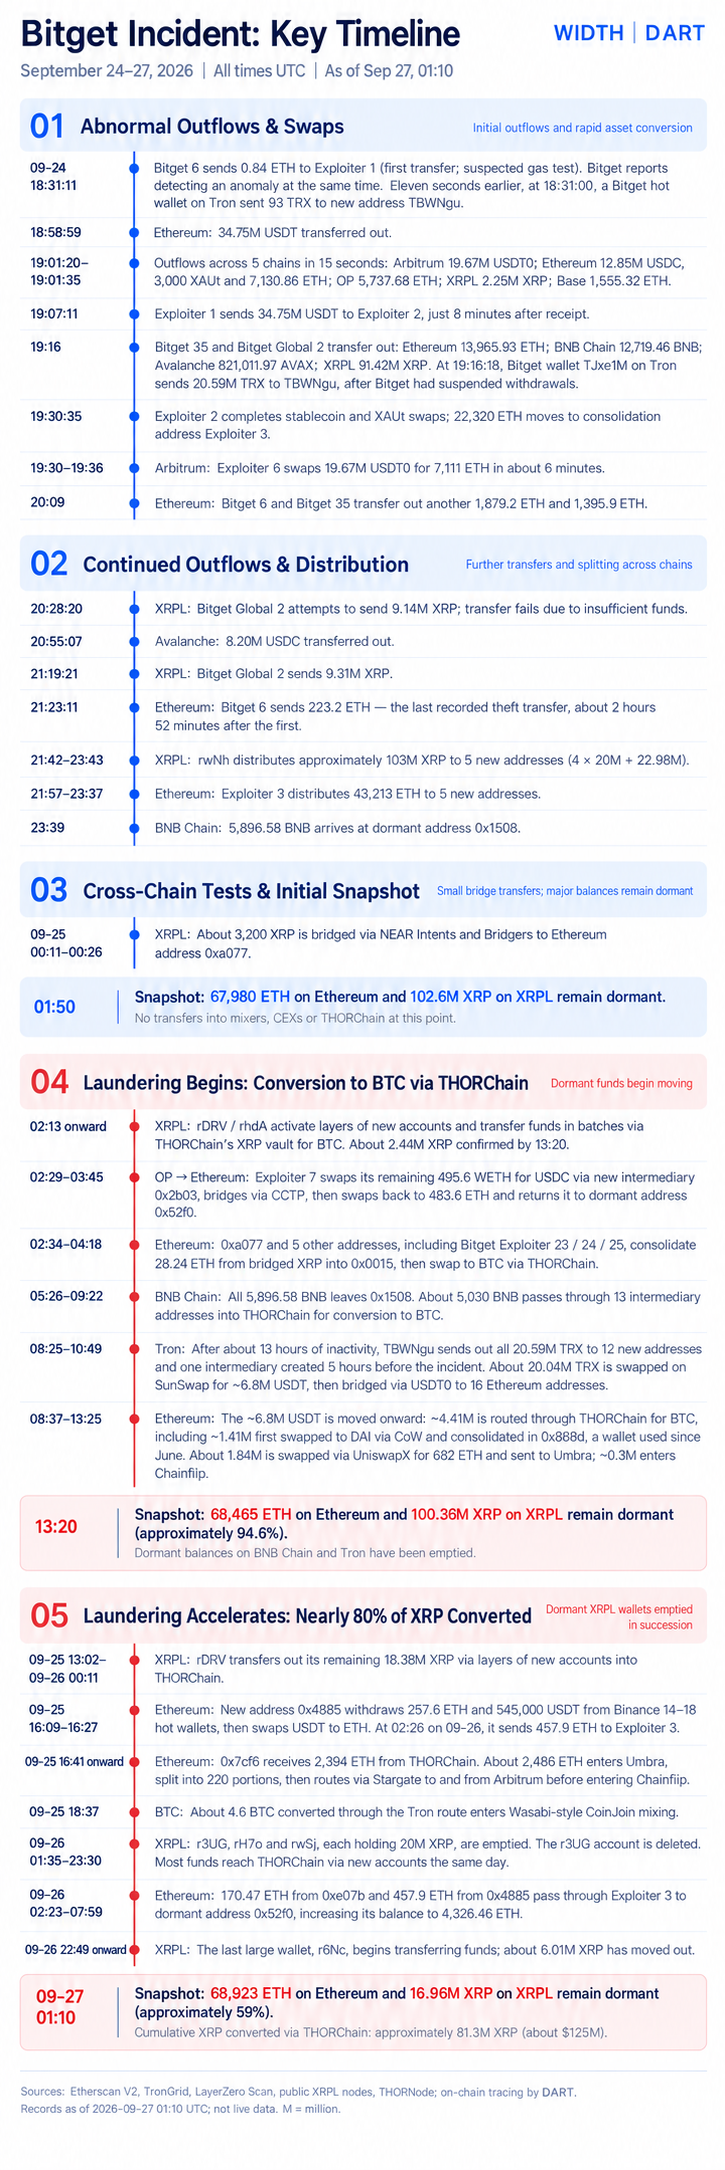
| 时间(UTC) | DART 观察到的活动 |
|---|---|
| 9 月 24 日 18:31–19:16 | 一笔 0.84 ETH 转账之后,以太坊出现 3,475 万 USDT 转出。随后,Arbitrum、以太坊、OP、Base 和 XRPL 上接连出现转账。其他流出资产包括 9,142 万 XRP 和 2,059 万 TRX。 |
| 9 月 24 日 19:30–23:43 | 稳定币和 XAUt 被兑换为 ETH。一个归集地址收到 22,320 ETH;在 Arbitrum 上,1,967 万 USDT0 被兑换为约 7,111 ETH。随后还出现 ETH、USDC 和 XRP 转出。约 1.03 亿 XRP 被分散至五个新地址,43,213 ETH 则被分散至另外五个地址。 |
| 9 月 25 日 00:11–01:50 | 少量 XRP 通过 NEAR Intents 和 Bridgers 跨至以太坊。截至 01:50,约 67,980 ETH 和 1.026 亿 XRP 仍位于 DART 归类为暂未转出资金的地址。 |
| 9 月 25 日 02:13 起 | XRP 开始经新启用的账户流向 THORChain 兑换路径。BNB 和 TRON 上的资产也开始通过中间地址、兑换和跨链桥转移。 |
| 9 月 25–27 日 | XRP 转移速度加快。截至 DART 在 9 月 27 日 01:10 UTC 的快照,约 8,130 万 XRP 已通过 THORChain 兑换,主要换成 BTC。 |
记录中的未经授权转账持续了近三个小时。链上时间戳能够显示资金何时移动,却不能单独证明各项安全控制何时生效,或攻击者在每个时点控制了什么。有关入侵方式和修复过程,应以 Bitget 的事件报告为依据。
被盗资产流向了哪里?
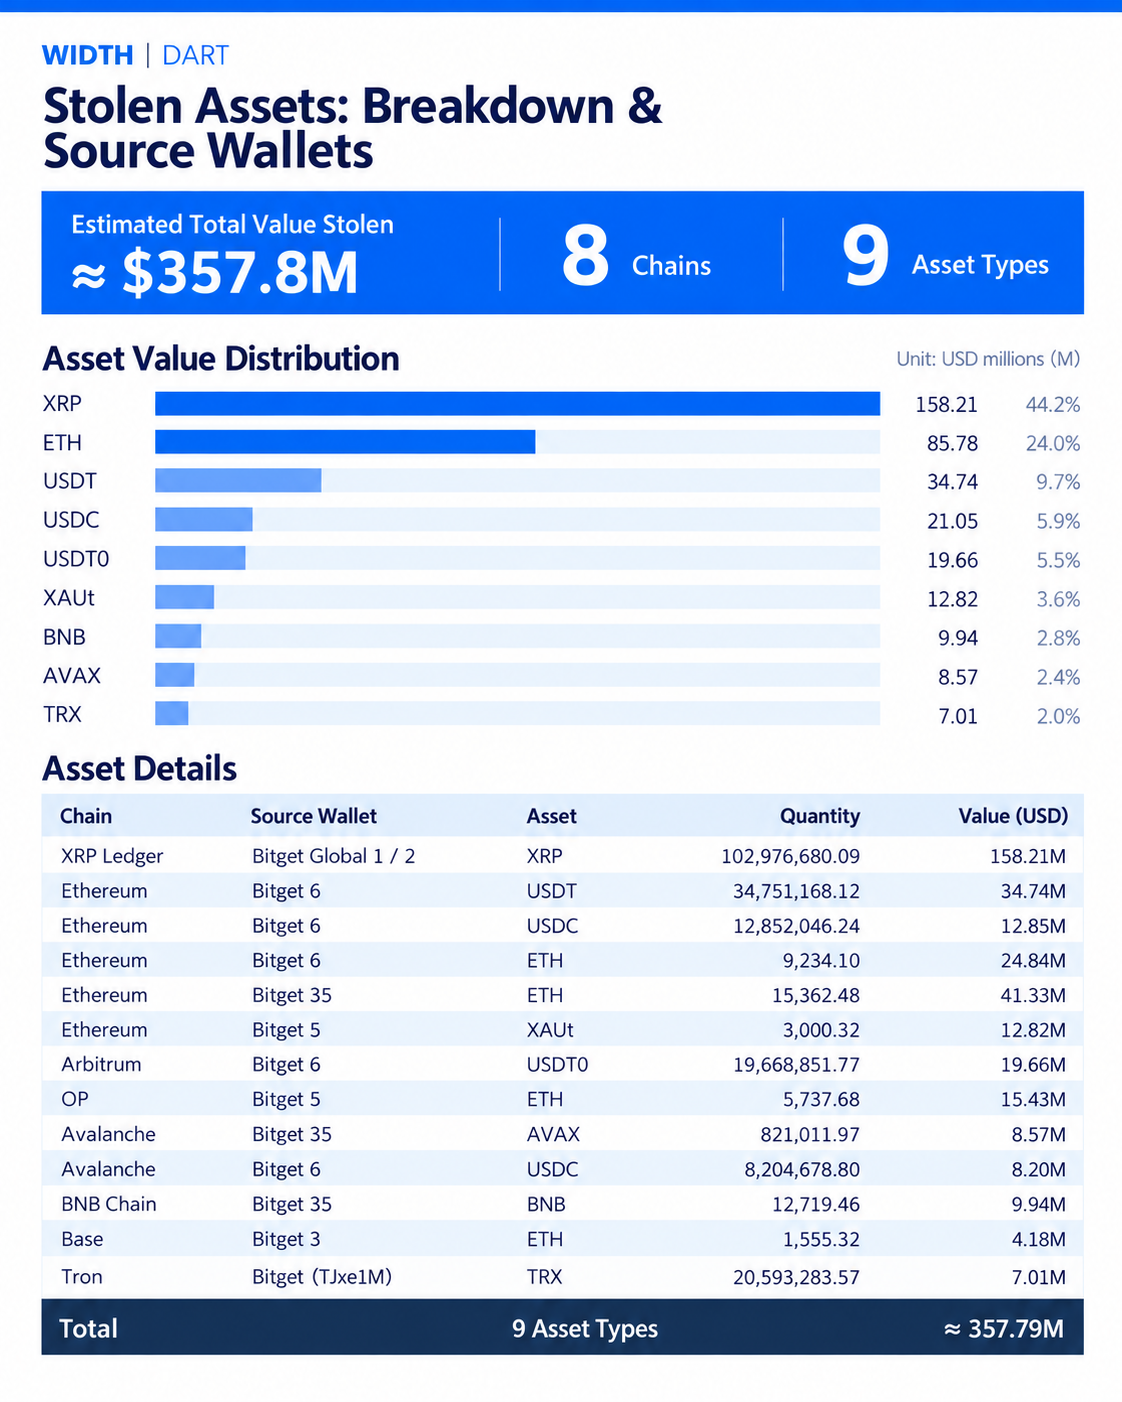
不同资产采取了不同路径。一些资金很快被兑换,而截至上述快照,大量 ETH 仍留在未发生后续转出的地址。更换代币或网络会增加追踪难度,却不会自动抹去交易记录。
XRP 经 THORChain 流向 BTC
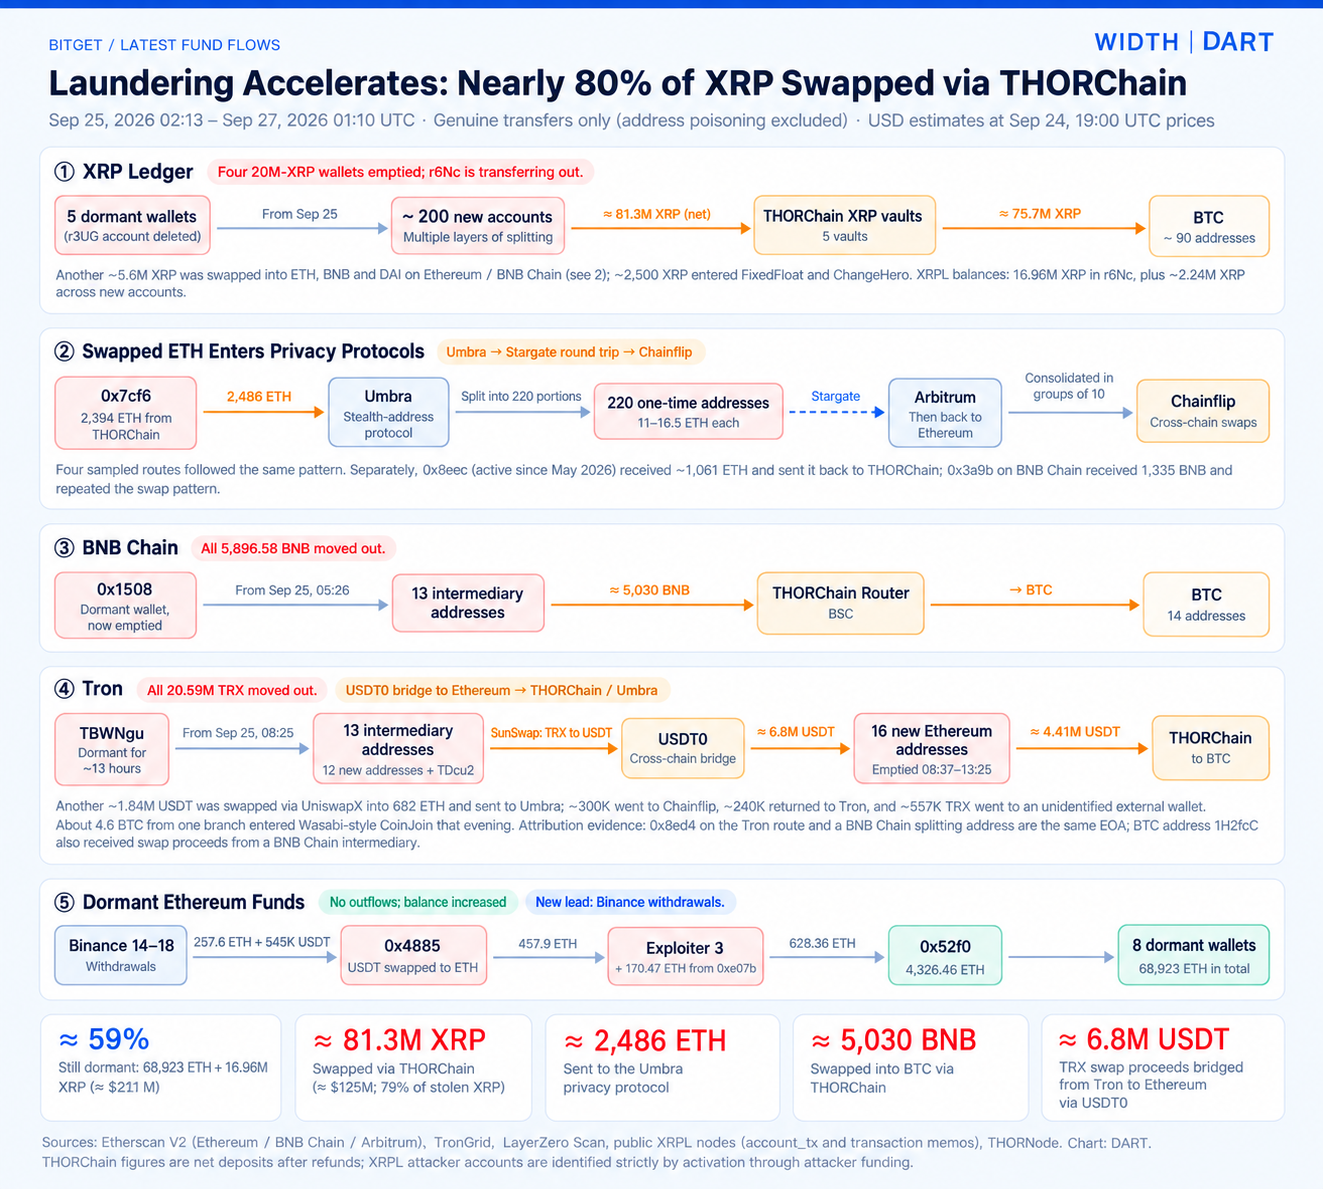
从 9 月 25 日起,XRP 经新启用的 XRPL 账户逐层转移,再进入 THORChain。DART 在这些路径中观察到约 200 个新账户。截至 9 月 27 日 01:10 UTC,约 8,130 万 XRP 经 THORChain 兑换。按 DART 估算,其价值约 1.25 亿美元,约占最初 DART 所追踪 XRP 流出量的 79%。大部分被换成 BTC,分散至约 90 个 BTC 地址;另有约 560 万 XRP 在其他网络上换成 ETH、BNB 或 DAI。
这些观察只描述特定时间点已追踪到的流向。它们不能证明所有下游 BTC 地址都由同一人控制,也不能说明最终有多少资金被冻结或追回。
BNB 与 TRON 采用了不同的跨链路径
DART 观察到,此前暂未转出资金的 BNB Chain 地址所持 5,896.58 BNB 已全部转走。其中约 5,030 BNB 经中间地址进入 THORChain,并被换成 BTC。
在 TRON 上,约 2,059 万 TRX 在一个新地址中停留约 13 小时,之后被拆分并转走。其中约 2,004 万 TRX 在 SunSwap 换成约 680 万 USDT,再经跨链桥进入 16 个以太坊地址。此后,DART 追踪到约 441 万美元 经 THORChain 路径流向 BTC,约 184 万美元 经 UniswapX 换成约 682 ETH 并流向 Umbra,另有约 30 万美元 进入 Chainflip。此外,约 55.7 万 TRX 转入 DART 尚未识别的外部钱包。一条约 4.6 BTC 的路径随后进入具有 CoinJoin 特征的混币交易。
部分 ETH 进入隐私协议,较大余额仍留在原地址
一条路径经 THORChain 兑换后,将约 2,486 ETH 送至以太坊地址。随后,DART 观察到资金进入 Umbra、被拆分为 220 批,经 Stargate 在以太坊与 Arbitrum 之间往返,并出现与 Chainflip 有关的后续活动。抽样查看的四条路径呈现相同的基本模式。
与此同时,截至 9 月 27 日快照,DART 监测的八个暂未转出资金的以太坊钱包均未发生转出。部分地址因其他路径的资金回流而余额增加。其中一个钱包在收到来自 OP 等地址的 ETH 后,余额约为 4,326.46 ETH。DART 还追踪到,一笔 457.9 ETH 从某钱包转入归集地址;该钱包的资金来源涉及公开标记为 Binance 热钱包的地址。这为相关交易所提供了可能的调查线索,但不能据此确认交易所账户持有人的身份或其在事件中的角色。
在该快照时点,约 68,923 ETH 和 1,696 万 XRP 仍留在 DART 归类为暂未转出资金的地址。按 DART 估算,这些资产约占其已追踪范围内价值的 60%。不能直接把该比例套用到 Bitget 后来公布的、更广泛的 3.875 亿美元 事件总额上。
为什么这条资金路径值得持续关注?
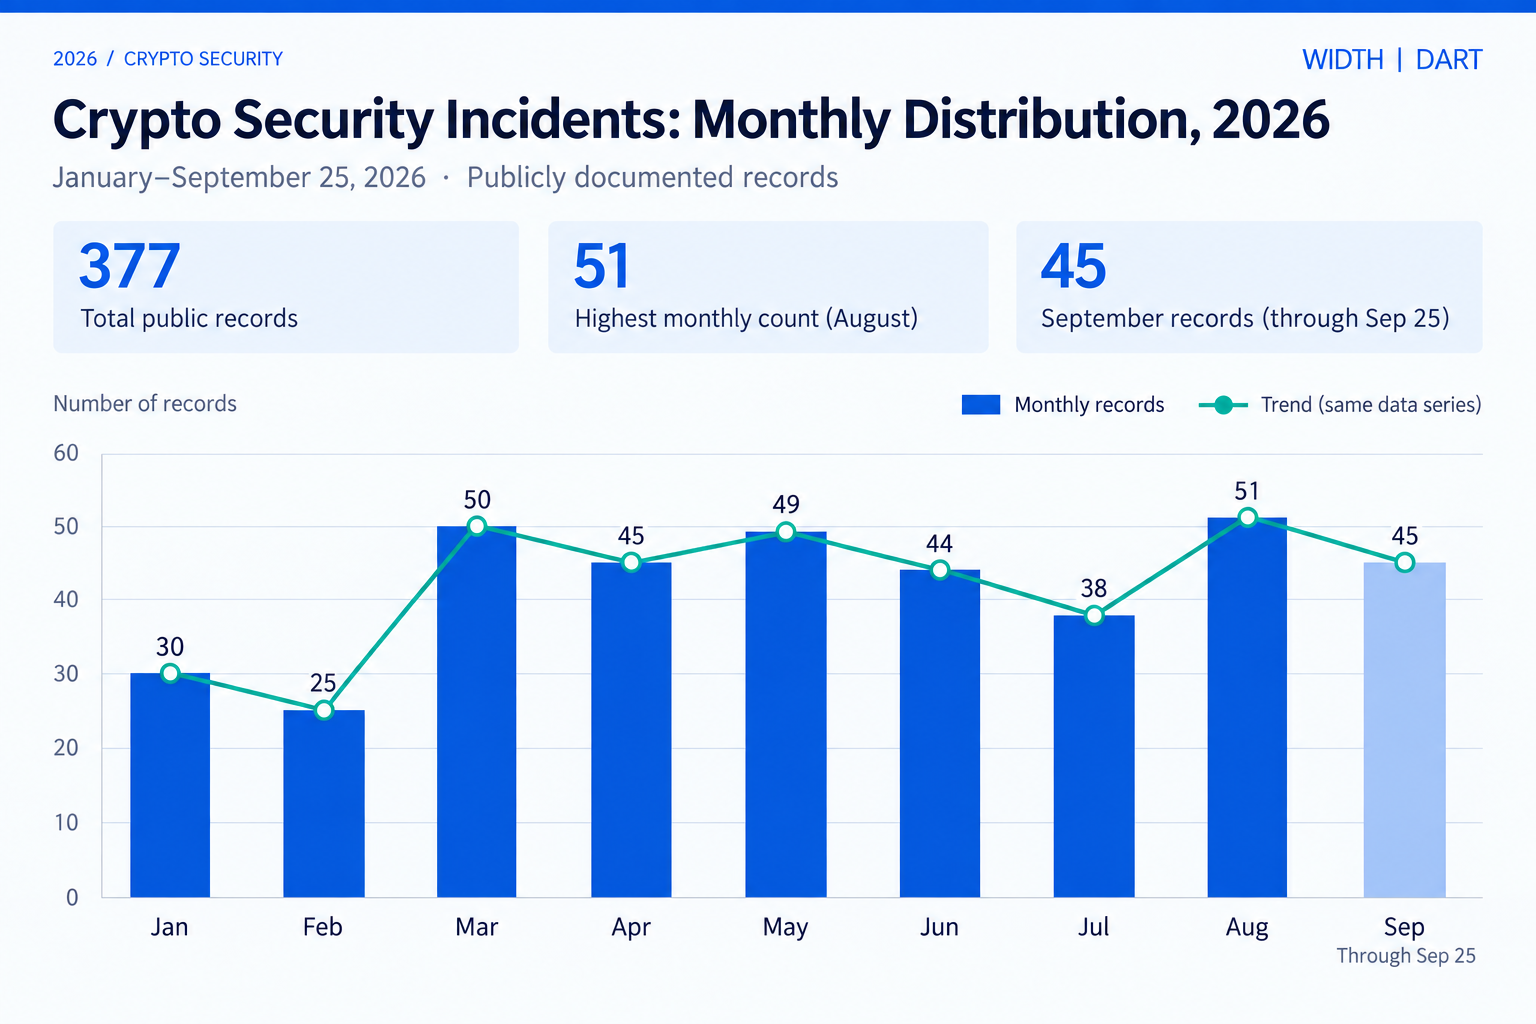
加密资产安全事件会给交易所、托管机构、场外交易平台和支付平台带来持续的入金审查工作。CertiK 记录了 2026 年上半年 344 起事件及约 13.16 亿美元的总损失。这是整个 Web3 行业在另一统计期间的数据,并非对 Bitget 事件损失的估算。[3]
在 DART 分析的 Bitget 路径中,部分 USDT 和 USDC 在收到后数分钟内就被换成 ETH。其他资产则经历拆分、跨链或通过多个服务兑换。若平台只检查单个钱包标签或单一链,在这些资产日后作为入金出现时,可能看不到相关的上游背景。
实际任务是保留原始事件、中间交易与当前入金地址之间的联系。审核人员需要知道哪条路径触发警报、入金中有多少资金可能与其相关,以及现有证据是否达到平台政策规定的升级审查标准。
DART 如何发现跨链地址之间的联系?
分析提出两条调查线索:EVM 网络之间的地址复用,以及与此前 AFX Trade 事件有关的钱包链上联系。
地址复用连接了原本分散的路径
DART 发现,多个外部账户地址在不止一个 EVM 网络上出现,包括分析中标为 Exploiter 1、2、3、6 和 7 的地址。例如,0x274e 和 0x5085 在 Avalanche 上收到资产,也出现在以太坊上涉及通过 CCTP 铸造 USDC 的资金流中。地址 0xa6dd 则同时出现在以太坊归集路径和 BNB Chain 的中间转移路径。
同一个 EVM 地址可在多个兼容网络上使用。这些重合点能帮助分析人员重新连接在单链视角下看似无关的资金流。不过,地址之间的链上联系仍须结合地址归属的不确定性判断。
AFX 关联是一条调查线索
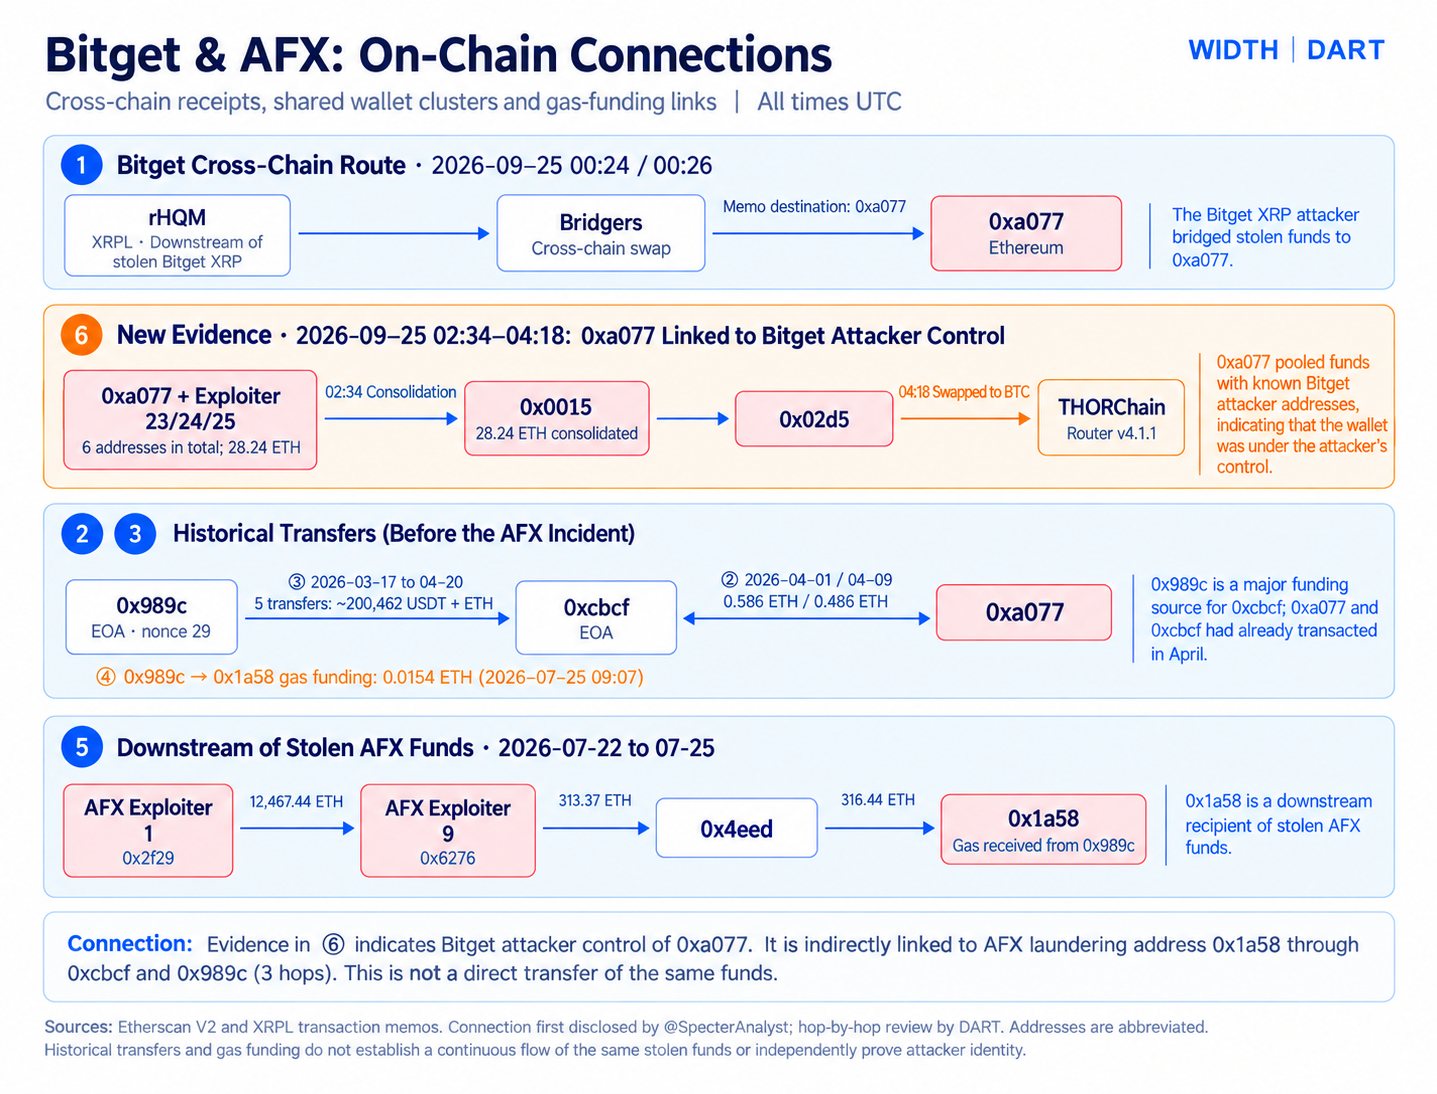
DART 还检查了与 2026 年 7 月 22 日 AFX Trade 事件相关钱包的联系。该事件损失约 2,415 万 USDC。链上分析员 @SpecterAnalyst 首先公开提出这一关联,随后 DART 逐跳复核了相关路径。
根据该复核,收到源自 Bitget XRP 路径资产的以太坊地址 0xa077,在数月前曾与 0xcbcf 发生交互。另一个钱包 0x989c 为 0xcbcf 提供主要资金,并于 7 月为一个与 AFX 有关的地址提供 Gas。9 月 25 日,0xa077 还与公开标记为 Bitget 攻击地址的钱包汇集资金。这些观察值得进一步调查相关的钱包集群。
钱包之间存在联系,并不能证明两起事件由同一个人或团伙实施。 归因还需要共享交易路径之外的证据,并须考虑共同使用服务或其他中介的可能性。这条联系对调查和筛查有价值,但必须附带这一限制说明。
相关资金会进入你的平台吗?
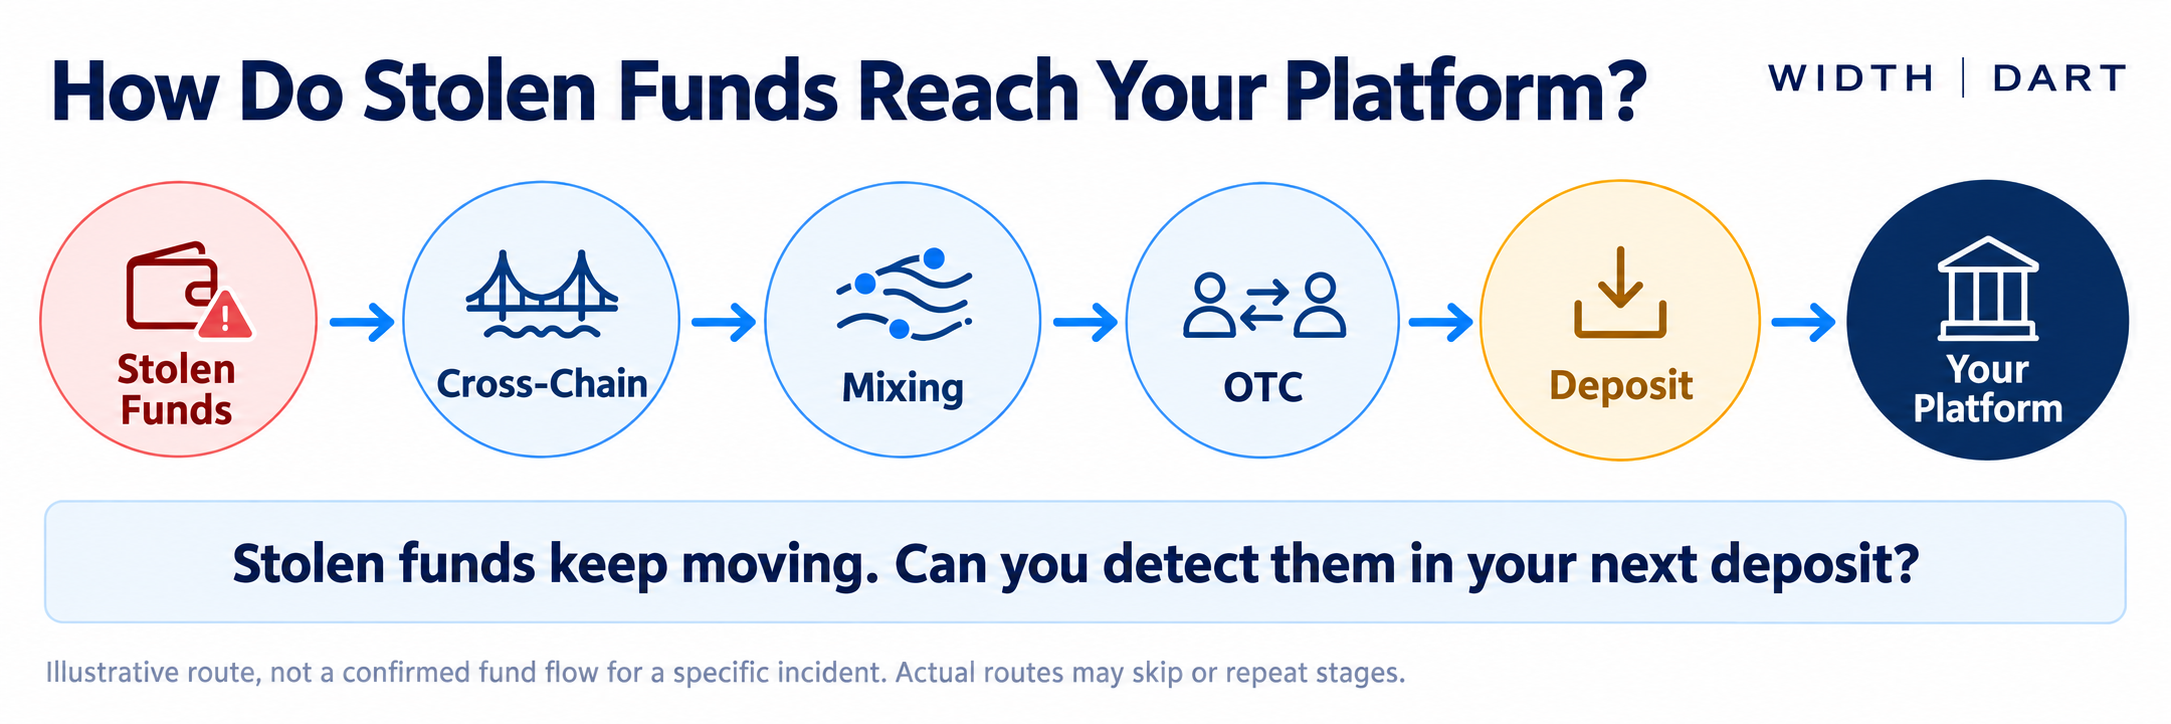
设想一笔未来收到的 ETH 入金:资金先经过跨链桥、多个中间钱包和兑换服务。直接转出地址可能没有明显标签,但部分上游交易历史或许能追溯到与 Bitget 事件有关的地址。
平台需要一套流程,能够:
- 追查资金来源:越过直接转出地址,在所支持的网络与跨链桥上查看上游路径。
- 匹配相关事件标签:同时记录入金与事件地址之间的联系有多直接。
- 评估风险敞口:结合金额、资金方向、交易跳数和平台自身的风险规则。
- 提交人工审核:让分析人员看到触发警报的交易路径和证据。
- 记录决定与后续行动:依照机构政策及适用义务留存审核依据。
警报意味着需要调查,并不代表每个中间地址或入金客户都存在不当行为。同样,没有命中已知标签的转账也不一定属于低风险;地址和事件数据仍会变化。
DART 如何支持入金风险审核?
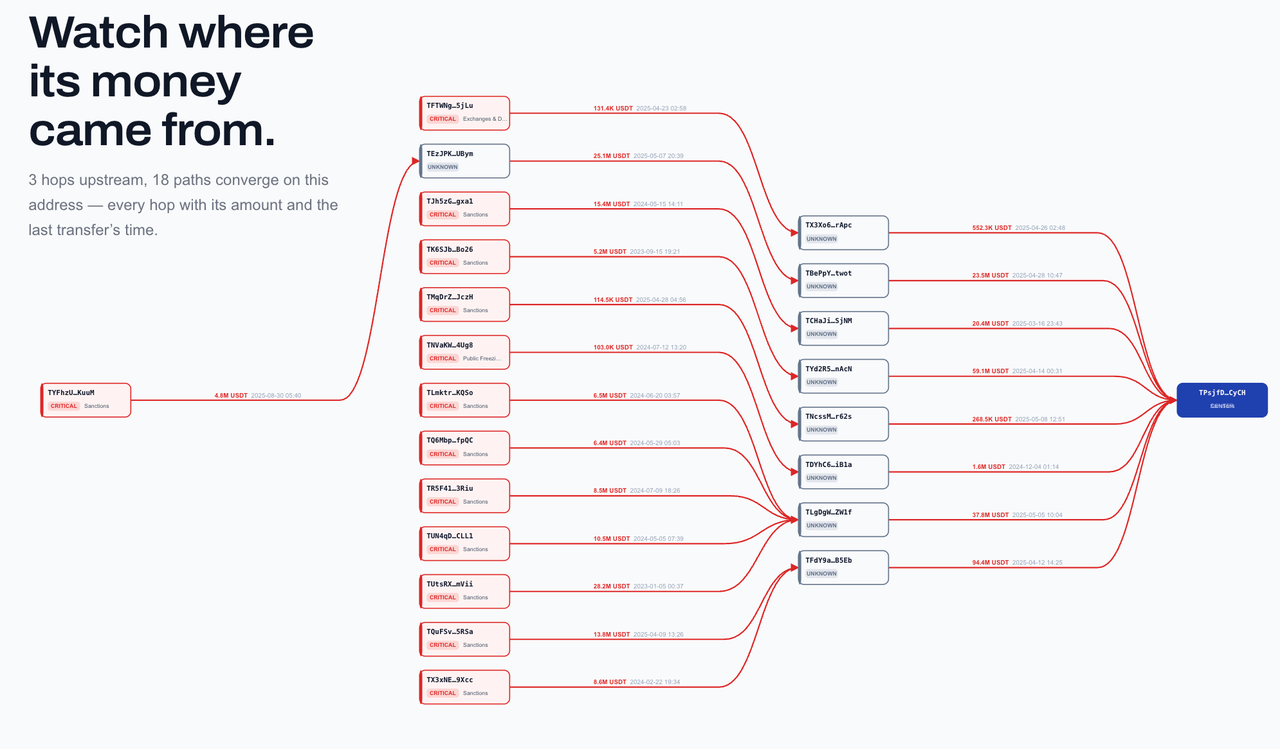
DART 将资金路径调查、地址标签和可配置筛查规则结合起来,帮助团队分析地址或交易。其公开产品手册说明了如何追查上游与下游路径,再依次使用路径匹配规则和独立的评分环节。结果会根据客户配置的规则提供风险评分和处置建议,供审核人员判断。[4]
在 Bitget 个案分析中,DART 表示已:
- 重建跨链资金路径,并识别网络间的地址复用;
- 添加 55 个 EVM 链地址标签,由于部分地址跨链复用,涉及 45 个不同地址;
- 将本次事件的地址与历史钱包活动交叉比对,包括 AFX 调查线索;
- 对 32 个地址设置持续监测,其中包括上述八个截至快照时暂未转出资金的以太坊钱包。
对于已接入的平台,此类信息可在入金触及已标记地址或相关资金路径时,帮助团队将交易提交评估。后续如何处理,仍由平台负责。链的覆盖范围、警报时效、评分阈值及能否对入金采取措施,取决于具体部署和运营控制。任何筛查系统都无法保证识别或阻止每一笔被盗资金入金。
Bitget 事件带来的运营启示
截至 2026 年 9 月 27 日 01:10 UTC,DART 观察到大量 XRP 和 BNB 经跨链路径兑换,TRON 相关资产进一步转移,部分 ETH 进入隐私相关路径。同时,大量 ETH 仍留在其监测的地址。随着资金继续移动、地址标签更新,以及 Bitget 推进资产追回工作,情况还会变化。
对于接收平台,实际做法是及时更新事件标签,保留跨链背景,让明确达到审核标准的警报进入有人负责的审核流程,并记录每项决定的理由。合理的控制流程应能从入金出发,沿可解释的资金路径追溯到相关来源。
如需了解 DART 如何支持地址筛查、交易风险评估和资金路径调查,请访问 width.info。
常见问题
Bitget 最初估算约 3.516 亿美元,随后在归类更多受影响资产后,将总额修订为约 3.875 亿美元。DART 的 3.578 亿美元 指的是其分析范围内的转账,并采用文中说明的价格时点估值。[1][2]
截至 DART 于 9 月 27 日 01:10 UTC 的快照,约 8,130 万 XRP 已通过 THORChain 兑换。大部分被换成 BTC,分散至约 90 个 BTC 地址。这些是历史观察结果,并非当前余额。
不会。跨链桥和兑换会带来新地址与新资产,但分析人员仍可能结合交易记录、协议数据和地址标签重建路径。如果数据不完整,或多个用户共用同一服务,地址归属判断就会更困难。
不能。路径命中表示可能存在风险敞口。审核人员应评估与源头的距离、金额、中间环节及其他证据,再作决定。
数据与来源说明: 本文中 DART 专属的转账笔数、金额、钱包联系与比例,均来自所提供的 WIDTH DART 调查材料,反映 2026 年 9 月 27 日 01:10 UTC 的快照。美元估值采用材料所述的 2026 年 9 月 24 日 19:00 UTC 价格时点。材料列出的数据来源包括 Etherscan V2、XRPL 公共节点、THORNode、公开的交易所地址标签及 DART 标签库。本文未提供逐笔交易哈希或可供独立核验每条路径的公开方法附录。“暂未转出资金”表示指定钱包在快照时未观察到转出,并不意味着资金已被冻结。
资料来源
看清每笔入金背后的资金路径
结合地址标签、跨链背景和可复核的风险决定,审查入金来源。