當資產從遭入侵的交易所錢包轉出,第一筆轉賬只是起點。資金可能被拆分到多個地址、兌換為其他資產,再跨網絡轉移。等其中一部分進入另一家平台時,它與原始事件之間可能已隔着多筆交易。
2026 年 9 月 24 日的 Bitget 事件提出了一個實際問題:在資金跨鏈並改變資產形態後,平台還能識別下一筆入金的來源嗎?
Bitget 最初公佈的受影響資產約為 3.516 億美元。9 月 25 日,在確認更多 Zcash 和 TRON 資產後,Bitget 將金額修訂為約 3.875 億美元。另一方面,WIDTH DART 以 9 月 24 日的價格計算,估計本文所分析轉賬路徑的資產價值約為 3.578 億美元。兩組數字的統計範圍不同,不能視為針對同一總額的相互矛盾估算。[1][2]
本文記錄的是 DART 截至 2026 年 9 月 27 日 01:10 UTC 的分析。文中的地址、餘額與資金流動比例均為當時的快照,並非即時狀態。
Bitget 事件發生了什麼?
Bitget 表示,其系統於 9 月 24 日 18:31 UTC 發現未經授權的轉賬。交易所隨後暫停提款、識別並標記相關地址,並與安全公司及有關機構展開合作。Bitget 稱,事件涉及部分熱錢包和溫錢包,冷錢包未受影響。交易所還表示,當時價值超過 4.64 億美元 的用戶保護基金將彌補損失。[1]
此後,Bitget 表示漏洞已被識別並修復。修訂後的 3.875 億美元 估算反映了對事件期間轉出資產更完整的分類,並不代表事件受控後又出現了新的未經授權轉賬。[2]
在其分析範圍內,DART 重建了 20 筆未經授權的轉賬,並追蹤資產在以太坊、其他 EVM 網絡、TRON 和 XRP Ledger(XRPL)上的後續流動。分析重點是資金離開錢包後的路徑:資產彙集於何處、透過什麼渠道兌換,以及哪些地址可能對接收平台的風險審查有意義。
轉賬與兌換時間線
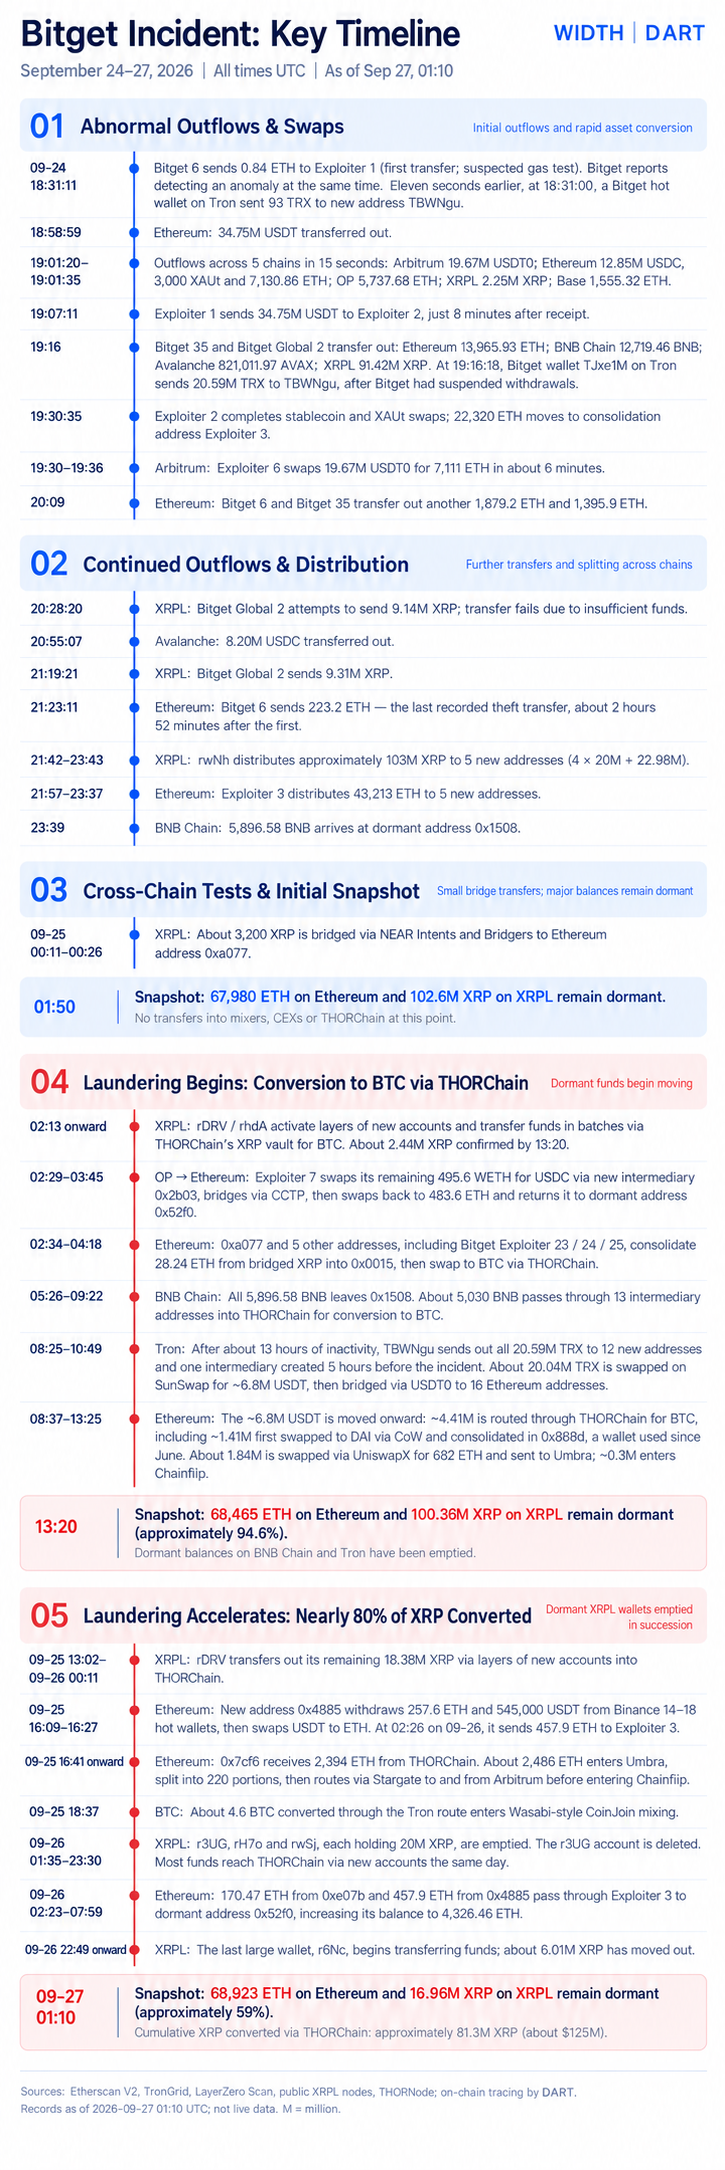
| 時間(UTC) | DART 觀察到的活動 |
|---|---|
| 9 月 24 日 18:31–19:16 | 一筆 0.84 ETH 轉賬之後,以太坊出現 3,475 萬 USDT 轉出。隨後,Arbitrum、以太坊、OP、Base 和 XRPL 上接連出現轉賬。其他流出資產包括 9,142 萬 XRP 和 2,059 萬 TRX。 |
| 9 月 24 日 19:30–23:43 | 穩定幣和 XAUt 被兌換為 ETH。一個歸集地址收到 22,320 ETH;在 Arbitrum 上,1,967 萬 USDT0 被兌換為約 7,111 ETH。隨後還出現 ETH、USDC 和 XRP 轉出。約 1.03 億 XRP 被分散至五個新地址,43,213 ETH 則被分散至另外五個地址。 |
| 9 月 25 日 00:11–01:50 | 少量 XRP 透過 NEAR Intents 和 Bridgers 跨至以太坊。截至 01:50,約 67,980 ETH 和 1.026 億 XRP 仍位於 DART 歸類為暫未發生轉出的地址。 |
| 9 月 25 日 02:13 起 | XRP 開始經新啟用的帳戶流向 THORChain 兌換路徑。BNB 和 TRON 上的資產也開始透過中間地址、兌換和跨鏈橋轉移。 |
| 9 月 25–27 日 | XRP 轉移速度加快。截至 DART 在 9 月 27 日 01:10 UTC 的快照,約 8,130 萬 XRP 已透過 THORChain 兌換,主要換成 BTC。 |
記錄中的未經授權轉賬持續了近三個小時。鏈上時間戳能夠顯示資金何時移動,卻不能單獨證明各項安全控制何時生效,或攻擊者在每個時間點控制了什麼。有關入侵方式和修復過程,應以 Bitget 的事件報告為依據。
被盜資產流向了哪裏?
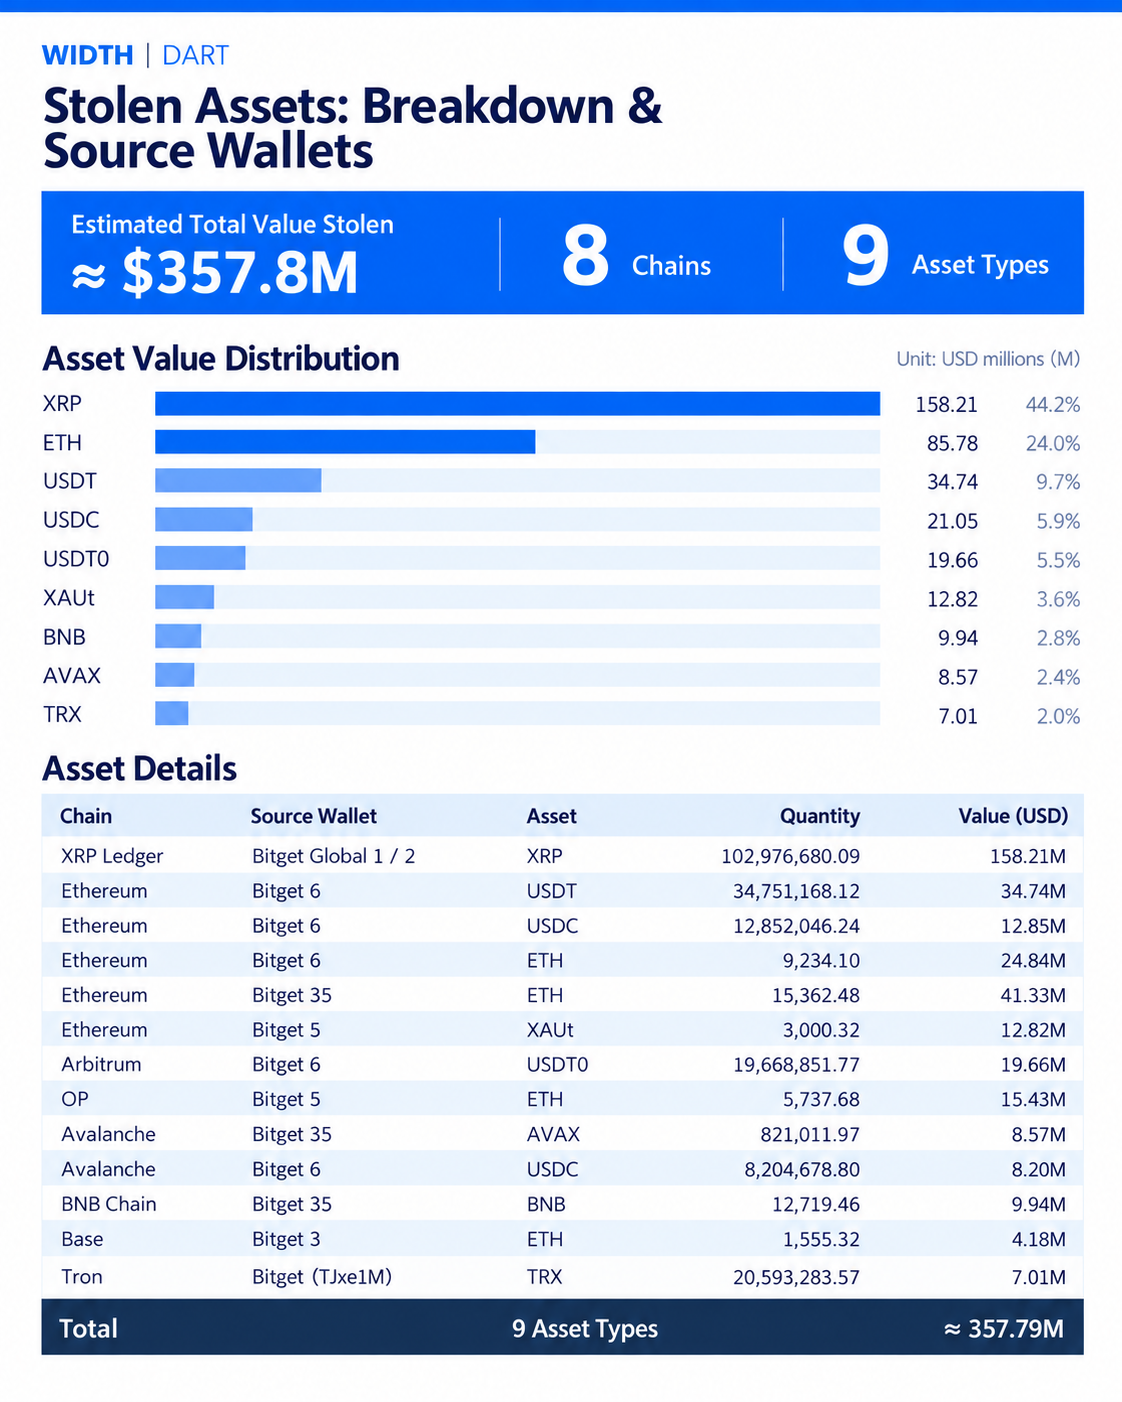
不同資產採取了不同路徑。一些資金很快被兌換,而截至上述快照,大量 ETH 仍留在未發生後續轉出的地址。更換代幣或網絡會增加追蹤難度,卻不會自動抹去交易記錄。
XRP 經 THORChain 流向 BTC
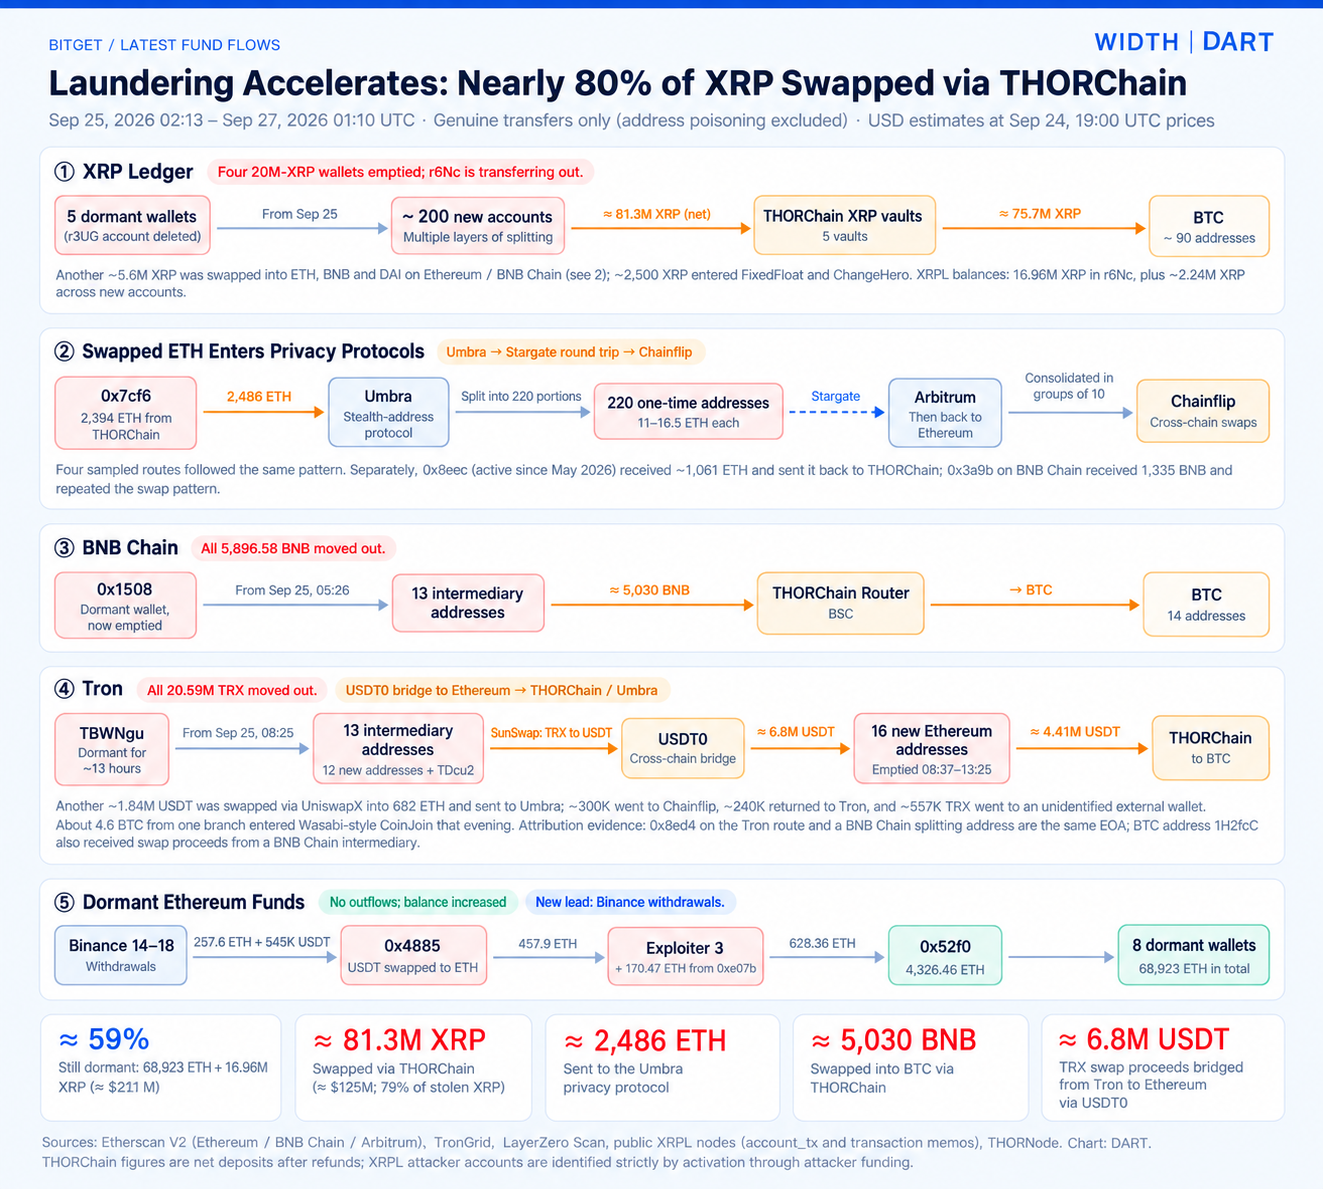
從 9 月 25 日起,XRP 經新啟用的 XRPL 帳戶逐層轉移,再進入 THORChain。DART 在這些路徑中觀察到約 200 個新帳戶。截至 9 月 27 日 01:10 UTC,約 8,130 萬 XRP 經 THORChain 兌換。按 DART 估算,其價值約 1.25 億美元,約佔最初 DART 所追蹤 XRP 流出量的 79%。大部分被換成 BTC,分散至約 90 個 BTC 地址;另有約 560 萬 XRP 在其他網絡上換成 ETH、BNB 或 DAI。
這些觀察只描述特定時間點已追蹤到的流向。它們不能證明所有下游 BTC 地址都由同一人控制,也不能說明最終有多少資金被凍結或追回。
BNB 與 TRON 採用了不同的跨鏈路徑
DART 觀察到,此前暫未轉出資金的 BNB Chain 地址所持 5,896.58 BNB 已全部轉走。其中約 5,030 BNB 經中間地址進入 THORChain,並被換成 BTC。
在 TRON 上,約 2,059 萬 TRX 在一個新地址中停留約 13 小時,之後被拆分並轉走。其中約 2,004 萬 TRX 在 SunSwap 換成約 680 萬 USDT,再經跨鏈橋進入 16 個以太坊地址。此後,DART 追蹤到約 441 萬美元 經 THORChain 路徑流向 BTC,約 184 萬美元 經 UniswapX 換成約 682 ETH 並流向 Umbra,另有約 30 萬美元 進入 Chainflip。此外,約 55.7 萬 TRX 轉入 DART 尚未識別的外部錢包。一條約 4.6 BTC 的路徑隨後進入具有 CoinJoin 特徵的混幣交易。
部分 ETH 進入隱私協議,較大餘額仍留在原地址
一條路徑經 THORChain 兌換後,將約 2,486 ETH 送至以太坊地址。隨後,DART 觀察到資金進入 Umbra、被拆分為 220 批,經 Stargate 在以太坊與 Arbitrum 之間往返,並出現與 Chainflip 有關的後續活動。抽樣查看的四條路徑呈現相同的基本模式。
與此同時,截至 9 月 27 日快照,DART 監測的八個暫未轉出資金的以太坊錢包均未發生轉出。部分地址因其他路徑的資金迴流而餘額增加。其中一個錢包在收到來自 OP 等地址的 ETH 後,餘額約為 4,326.46 ETH。DART 還追蹤到,一筆 457.9 ETH 從某錢包轉入歸集地址;該錢包的資金來源涉及公開標記為 Binance 熱錢包的地址。這為相關交易所提供了可能的調查線索,但不能據此確認交易所帳戶持有人的身份或其在事件中的角色。
在該快照時間點,約 68,923 ETH 和 1,696 萬 XRP 仍留在 DART 歸類為暫未發生轉出的地址。按 DART 估算,這些資產約佔其已追蹤範圍內價值的 60%。不能直接把該比例套用到 Bitget 後來公佈的、更廣泛的 3.875 億美元 事件總額上。
為什麼這條資金路徑值得持續關注?
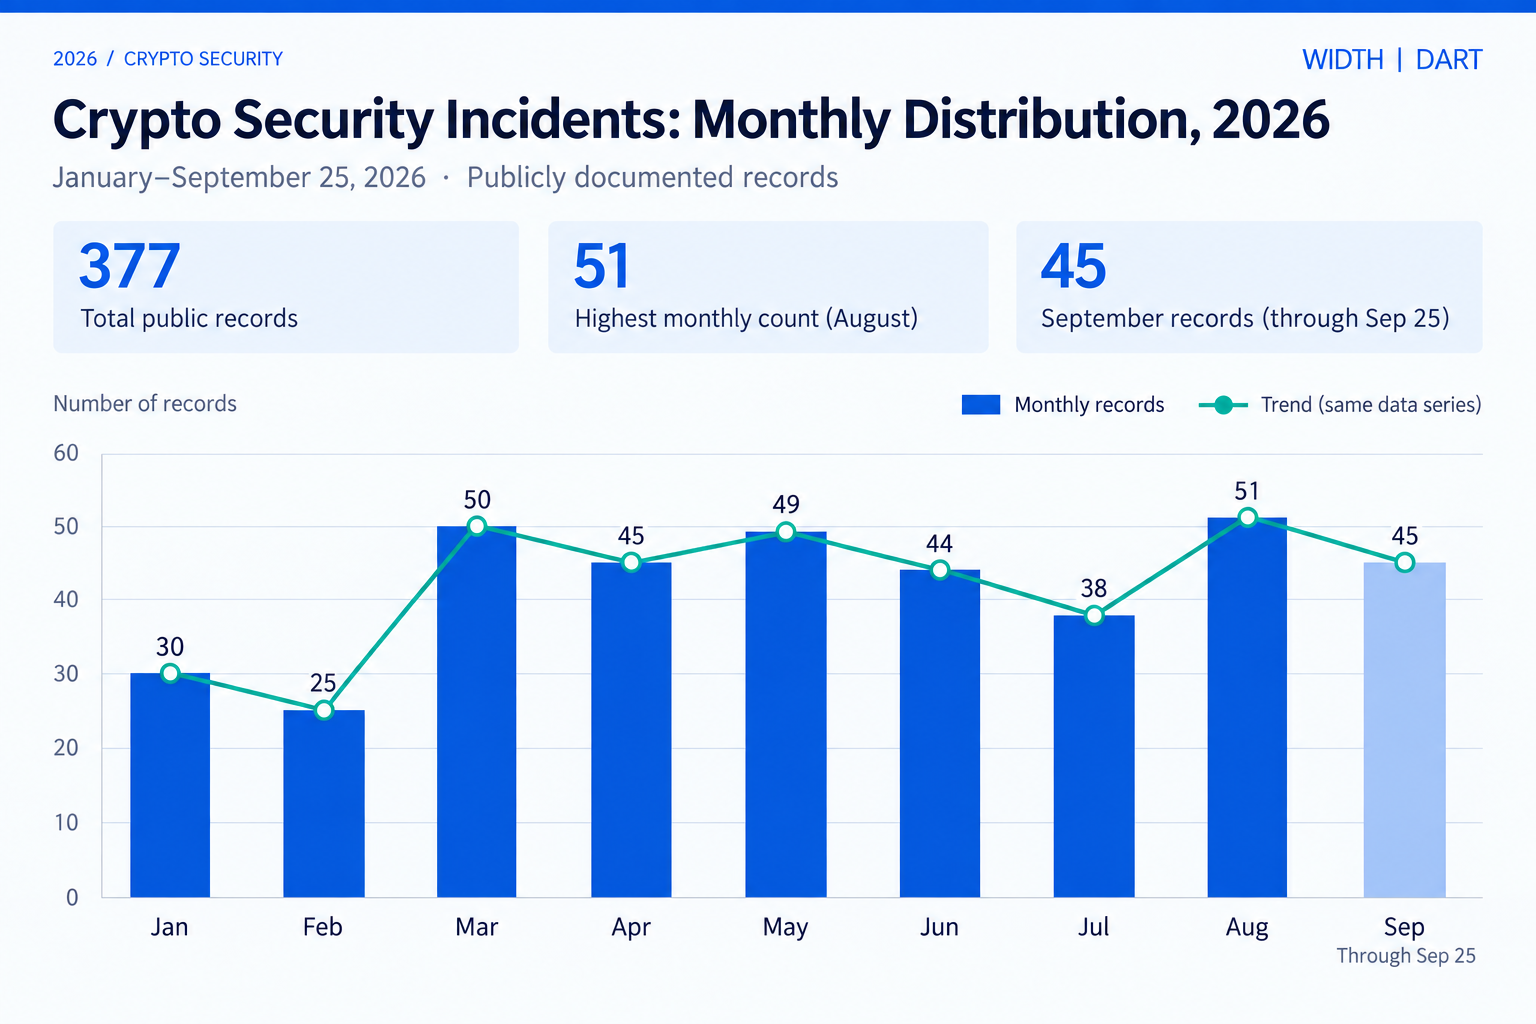
加密資產安全事件會給交易所、託管機構、場外交易平台和支付平台帶來持續的入金審查工作。CertiK 記錄了 2026 年上半年 344 起事件及約 13.16 億美元的損失總額。這是整個 Web3 行業在另一統計期間的數據,並非對 Bitget 事件損失的估算。[3]
在 DART 分析的 Bitget 路徑中,部分 USDT 和 USDC 在收到後數分鐘內就被換成 ETH。其他資產則經歷拆分、跨鏈或透過多個服務兌換。若平台只檢查單個錢包標籤或單一鏈,在這些資產日後作為入金出現時,可能看不到相關的上游背景。
實際任務是保留原始事件、中間交易與當前入金地址之間的聯繫。審核人員需要知道哪條路徑觸發警報、入金中有多少資金可能與其相關,以及現有證據是否達到平台政策規定的升級審查標準。
DART 如何發現跨鏈地址之間的聯繫?
分析提出兩條調查線索:EVM 網絡之間的地址複用,以及與此前 AFX Trade 事件有關的錢包鏈上聯繫。
地址複用連接了原本分散的路徑
DART 發現,多個外部帳戶地址在不止一個 EVM 網絡上出現,包括分析中標為 Exploiter 1、2、3、6 和 7 的地址。例如,0x274e 和 0x5085 在 Avalanche 上收到資產,也出現在以太坊上涉及透過 CCTP 鑄造 USDC 的資金流中。地址 0xa6dd 則同時出現在以太坊歸集路徑和 BNB Chain 的中間轉移路徑。
同一個 EVM 地址可在多個兼容網絡上使用。這些重合點能幫助分析人員重新連接在單鏈視角下看似無關的資金流。不過,地址之間的鏈上聯繫仍須結合地址歸屬的不確定性判斷。
AFX 關聯是一條調查線索
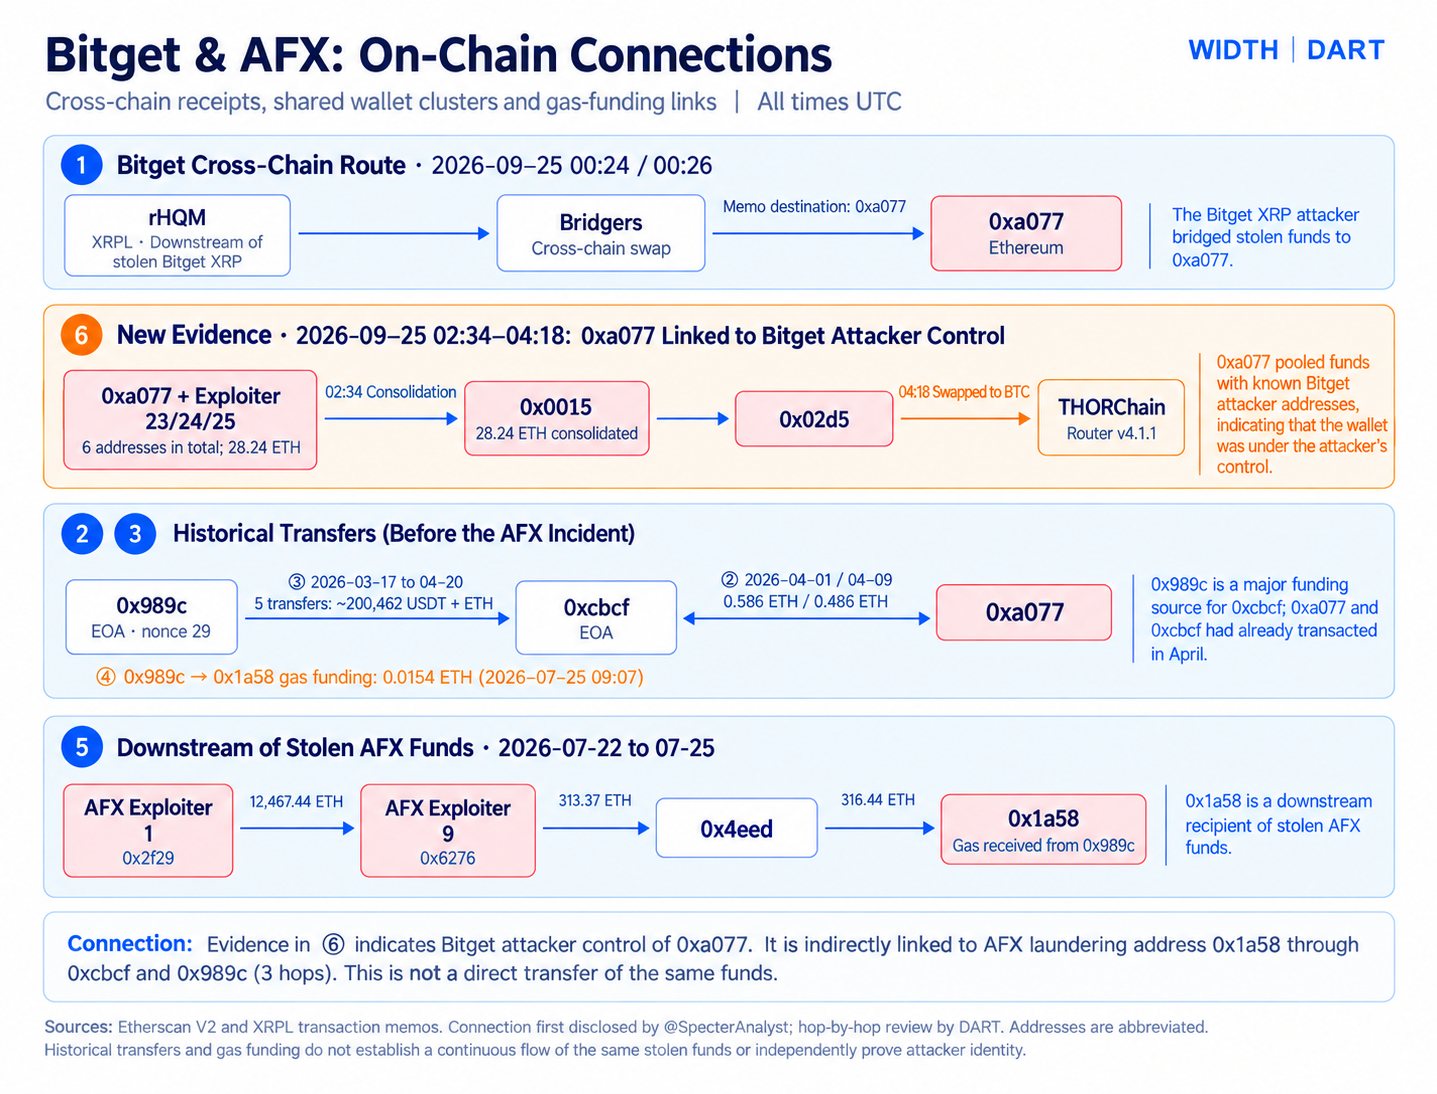
DART 還檢查了與 2026 年 7 月 22 日 AFX Trade 事件相關錢包的聯繫。該事件損失約 2,415 萬 USDC。鏈上分析員 @SpecterAnalyst 首先公開提出這一關聯,隨後 DART 逐跳複核了相關路徑。
根據該複核,收到源自 Bitget XRP 路徑資產的以太坊地址 0xa077,在數月前曾與 0xcbcf 發生交互。另一個錢包 0x989c 為 0xcbcf 提供主要資金,並於 7 月為一個與 AFX 有關的地址提供 Gas。9 月 25 日,0xa077 還與公開標記為 Bitget 攻擊地址的錢包彙集資金。這些觀察值得進一步調查相關的錢包群組。
錢包之間存在聯繫,並不能證明兩起事件由同一個人或團體實施。 歸因還需要共享交易路徑之外的證據,並須考慮共同使用服務或其他中介的可能性。這條聯繫對調查和篩查有價值,但必須附帶這一限制說明。
相關資金會進入你的平台嗎?
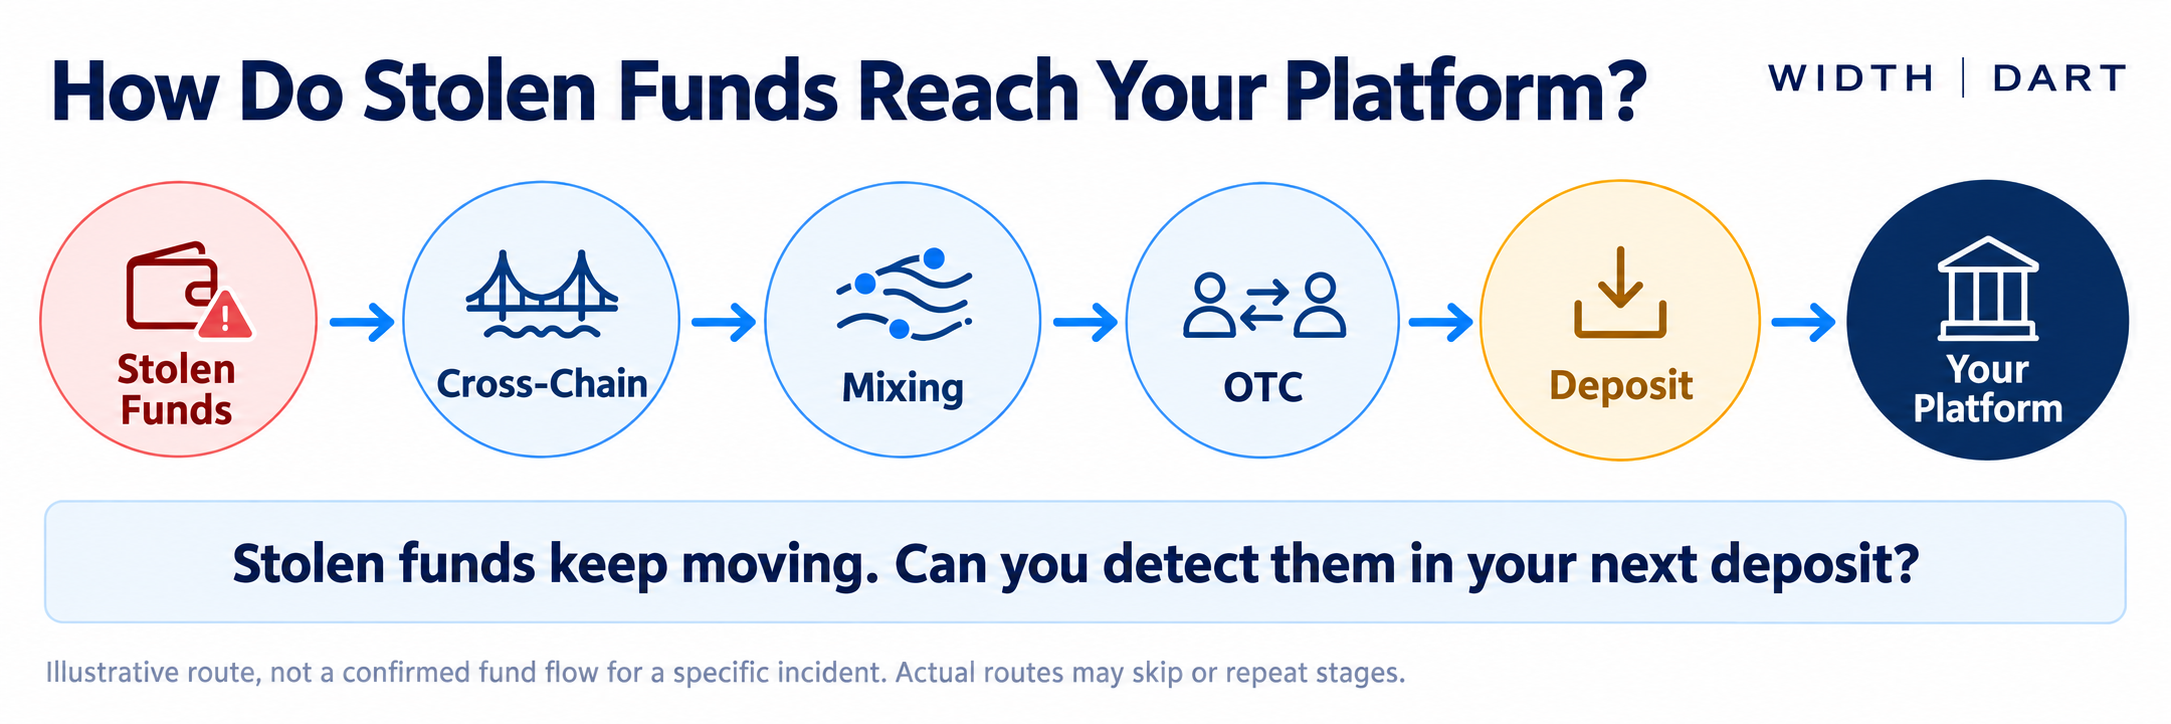
設想一筆未來收到的 ETH 入金:資金先經過跨鏈橋、多個中間錢包和兌換服務。直接轉出地址可能沒有明顯標籤,但部分上游交易歷史或許能追溯到與 Bitget 事件有關的地址。
平台需要一套流程,能夠:
- 追查資金來源:越過直接轉出地址,在所支持的網絡與跨鏈橋上查看上游路徑。
- 匹配相關事件標籤:同時記錄入金與事件地址之間的聯繫有多直接。
- 評估風險敞口:結合金額、資金方向、交易跳數和平台本身的風險規則。
- 提交人工審核:讓分析人員看到觸發警報的交易路徑和證據。
- 記錄決定與後續行動:依照機構政策及適用義務留存審核依據。
警報意味着需要調查,並不代表每個中間地址或入金客戶都存在不當行為。同樣,沒有命中已知標籤的轉賬也不一定屬於低風險;地址和事件數據仍會變化。
DART 如何支持入金風險審核?
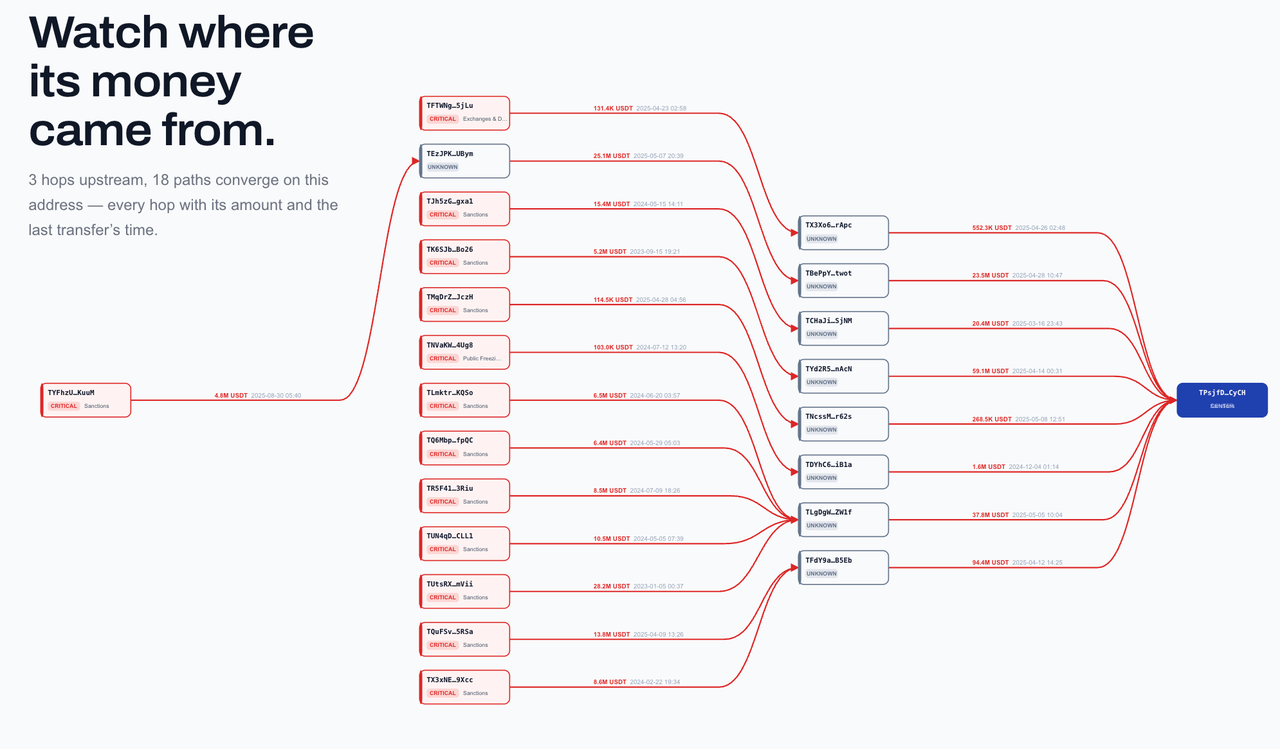
DART 將資金路徑調查、地址標籤和可配置篩查規則結合起來,幫助團隊分析地址或交易。其公開產品手冊說明了如何追查上游與下游路徑,再依次使用路徑匹配規則和獨立的評分環節。結果會根據客戶配置的規則提供風險評分和處理建議,供審核人員判斷。[4]
在 Bitget 個案分析中,DART 表示已:
- 重建跨鏈資金路徑,並識別網絡間的地址複用;
- 添加 55 個 EVM 鏈地址標籤,由於部分地址跨鏈複用,涉及 45 個不同地址;
- 將本次事件的地址與歷史錢包活動交叉比對,包括 AFX 調查線索;
- 對 32 個地址設置持續監測,其中包括上述八個截至快照時暫未轉出資金的以太坊錢包。
對於已接入的平台,此類資料可在入金觸及已標記地址或相關資金路徑時,幫助團隊將交易提交評估。後續如何處理,仍由平台負責。鏈的覆蓋範圍、警報時效、評分閾值及能否對入金採取措施,取決於具體部署和營運控制。任何篩查系統都無法保證識別或阻止每一筆被盜資金入金。
Bitget 事件帶來的營運啟示
截至 2026 年 9 月 27 日 01:10 UTC,DART 觀察到大量 XRP 和 BNB 經跨鏈路徑兌換,TRON 相關資產進一步轉移,部分 ETH 進入隱私相關路徑。同時,大量 ETH 仍留在其監測的地址。隨着資金繼續移動、地址標籤更新,以及 Bitget 推進資產追回工作,情況還會變化。
對於接收平台,實際做法是及時更新事件標籤,保留跨鏈背景,讓明確達到審核標準的警報進入有人負責的審核流程,並記錄每項決定的理由。合理的控制流程應能從入金出發,沿可解釋的資金路徑追溯到相關來源。
如需了解 DART 如何支持地址篩查、交易風險評估和資金路徑調查,請訪問 width.info。
常見問題
Bitget 最初估算約 3.516 億美元,隨後在歸類更多受影響資產後,將總額修訂為約 3.875 億美元。DART 的 3.578 億美元 指的是其分析範圍內的轉賬,並採用文中說明的價格時間點估值。[1][2]
截至 DART 於 9 月 27 日 01:10 UTC 的快照,約 8,130 萬 XRP 已透過 THORChain 兌換。大部分被換成 BTC,分散至約 90 個 BTC 地址。這些是歷史觀察結果,並非當前餘額。
不會。跨鏈橋和兌換會帶來新地址與新資產,但分析人員仍可能結合交易記錄、協議數據和地址標籤重建路徑。如果數據不完整,或多個用戶共用同一服務,地址歸屬判斷就會更困難。
不能。路徑命中表示可能存在風險敞口。審核人員應評估與源頭的距離、金額、中間環節及其他證據,再作決定。
數據與來源說明: 本文中 DART 專屬的轉賬筆數、金額、錢包聯繫與比例,均來自所提供的 WIDTH DART 調查材料,反映 2026 年 9 月 27 日 01:10 UTC 的快照。美元估值採用材料所述的 2026 年 9 月 24 日 19:00 UTC 價格時間點。材料列出的數據來源包括 Etherscan V2、XRPL 公共節點、THORNode、公開的交易所地址標籤及 DART 標籤庫。本文未提供逐筆交易哈希或可供獨立核驗每條路徑的公開方法附錄。“暫未轉出資金”表示指定錢包在快照時未觀察到轉出,並不意味着資金已被凍結。
資料來源
看清每筆入金背後的資金路徑
結合地址標籤、跨鏈背景與可覆核的風險決定,審查入金來源。